AgentTesla Trojan Удаления
Предоставить: 

Что такое AgentTesla Trojan
AgentTesla Trojan классифицируется как троянская инфекция, которая, вероятно, распространяется через зараженные вложения, фиктивные загрузки или зараженной рекламы. Инфекция может быть не заметна, если ваша анти-вредоносные программы информирует вас об этом, так как он работает в фоновом режиме. Имея троян внутри ставит вашу машину в опасности, как это может открыть бэкдор для других злонамеренных программ, чтобы попасть в устройство, а также. Если вы не заметили троянвв в течение длительного периода времени, кибер-преступники, возможно, получили все виды информации в отношении вас. Если вы внимательны, вы можете определить симптомы инфекции, которые включают медленный Интернет, странный процесс в Task Manager и просто общая вялая компьютерная активность. увидеть угрозу. Если обратите внимание на троян внутри компьютера, убедитесь, что вы удалите AgentTesla Trojan .
Как он распространяется
Кибер-преступники обычно прикрепляют троянк к электронным письмам, скрывают его как какое-то обновление или имплантируют его в рекламу. Будьте осторожны с открытием электронной почты, и как вы просматриваете в Интернете, если вы хотите, чтобы избежать инфекции. Если вы получили электронное письмо с вложением и не узнали отправителя, не открывайте его сразу, сначала необходимо убедиться, что оно не является вредоносным. Ваш компьютер в конечном итоге получить загрязненных вредоносных программ, если вы небрежно. Игнорировать баннеры и объявления просят вас установить некоторый тип плагина, и остановить загрузку с сомнительных веб-сайтов. Расширения, программное обеспечение и все остальное должно быть получено только от законных / официальных веб-сайтов, в противном случае вы рискуете вашей системы. Было бы также к лучшему, если вы не нажимаете на рекламу, когда на сомнительных веб-страниц, как азартные игры, порнографические или незаконные потоковые страницы.
Как троянец влияет на ваше устройство
Троянец может позволить хакерам доступ к вашему компьютеру, а также вашей банковской информации среди других личных данных. Кибер-мошенники могут установить еще более тяжелые инфекции на вашем устройстве, без вашего ведома. Троянтакжеец также подвергает риску ваши конфиденциальные данные, потому что он может собирать информацию о вас, а затем позволяет кибер-мошенников, чтобы получить к нему доступ. Убедитесь, что вы удалите AgentTesla Trojan как можно быстрее, потому что чем дольше он установлен, тем больше вреда он вызовет. Если вы думаете, что вы не заметите синдромов загрязнения, инструмент удаления вредоносных программ является обязательным для вас. Если приложение своевременно информирует вас об инфекции, ваш компьютер не должен наносить никакого вреда. Если у вас нет анти-вредоносного ПО, но есть признаки загрязнения, получить программу как можно скорее, чтобы полностью удалить AgentTesla Trojan .
Как удалить AgentTesla Trojan
Вы должны убедиться, что вы устранить AgentTesla Trojan как можно быстрее, потому что это может привести к серьезным повреждениям вашего компьютера. Мы рекомендуем получить инструмент для борьбы с вредоносным ПО, поскольку он будет гарантировать AgentTesla Trojan полное удаление. Не должно быть никаких проблем с идентификацией инфекции, и как только приложение безопасности делает, разрешить его удалить AgentTesla Trojan . Ручное AgentTesla Trojan удаление может оказаться более трудным, чем вы думаете, так что вы должны доверять программному обеспечению удаления вредоносных программ, чтобы сделать это за вас.
Quick Menu
- Step 1. Удалить AgentTesla Trojan и связанные с ним программы.
- Устранить AgentTesla Trojan из Windows 8
- Стереть AgentTesla Trojan в Windows 7
- Удалить AgentTesla Trojan в Windows XP
- Убрать AgentTesla Trojan из Mac OS X
Step 1. Удалить AgentTesla Trojan и связанные с ним программы.
Устранить AgentTesla Trojan из Windows 8
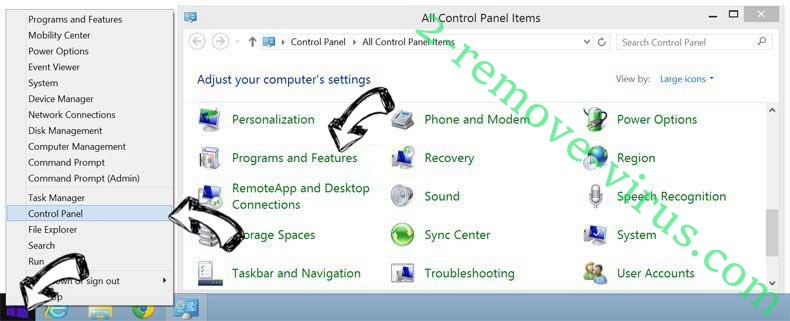
В нижнем левом углу экрана щекните правой кнопкой мыши. В меню быстрого доступа откройте Панель Управления, выберите Программы и компоненты и перейдите к пункту Установка и удаление программ.
Стереть AgentTesla Trojan в Windows 7
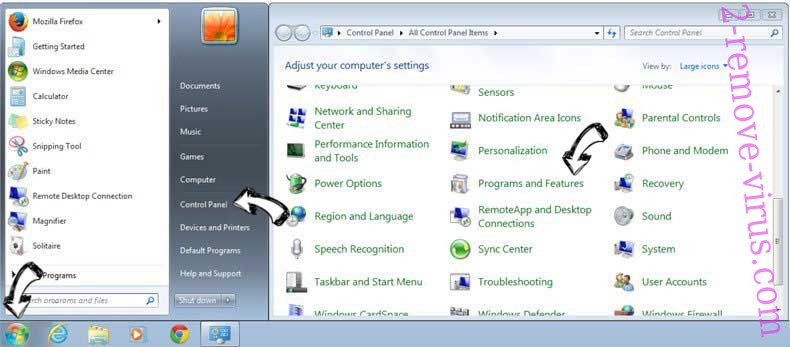
Нажмите кнопку Start → Control Panel → Programs and Features → Uninstall a program.
Удалить AgentTesla Trojan в Windows XP
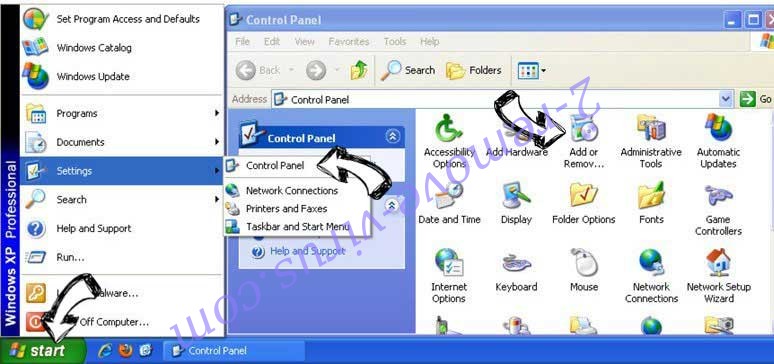
Нажмите кнопк Start → Settings → Control Panel. Найдите и выберите → Add or Remove Programs.
Убрать AgentTesla Trojan из Mac OS X
Нажмите на кнопку Переход в верхнем левом углу экрана и выберите Приложения. Откройте папку с приложениями и найдите AgentTesla Trojan или другую подозрительную программу. Теперь щелкните правой кнопкой мыши на ненужную программу и выберите Переместить в корзину, далее щелкните правой кнопкой мыши на иконку Корзины и кликните Очистить.
Offers
Скачать утилиту to scan for AgentTesla Trojan Use our recommended removal tool to scan for AgentTesla Trojan. Trial version of provides detection of computer threats like AgentTesla Trojan and assists in its removal for FREE. You can delete detected registry entries, files and processes yourself or purchase a full version.
More information about SpyWarrior and Uninstall Instructions. Please review SpyWarrior EULA and Privacy Policy. SpyWarrior scanner is free. If it detects a malware, purchase its full version to remove it.
Как удалить троян agent tesla
Эта статья даст вам полную информацию о Agent Tesla RAT, а также вы получите некоторые рекомендуемые решения для удаления его из системы. Вы можете прочитать эту статью для обучения или образовательных целей. По словам экспертов по кибербезопасности, это очень известная вредоносная программа и компьютерная инфекция, принадлежащая семье троянских коней. Он открывает черный ход вашего компьютера и позволяет хакеру получить доступ к вашему компьютеру своими собственными способами, которые могут быть очень опасными для вас. Его цель — украсть всю вашу важную и конфиденциальную информацию и передать ее нелегальной. Не паникуйте, пожалуйста, внимательно прочитайте эту статью.
Что такое Agent Tesla RAT?
Это подлинный инструмент удаленного доступа (RAT), который позволяет пользователям удаленно управлять системой. Этот инструмент можно приобрести через его официальный сайт, и разработчики представляют Agent Tesla как полностью подлинную программу. По мнению экспертов, вполне возможно, что это законная программа и она поможет вам в любых случаях. Тем не менее, программист вредоносных программ использует то же имя в незаконных целях. Это может легко заменить оригинальные, чтобы украсть различные личные данные. После установки вы не сможете работать на своей машине так же удобно, как раньше. Если вы создали резервную копию всех ваших файлов с помощью очень надежного программного обеспечения для резервного копирования и восстановления, тогда это хорошо для вас.
Agent Tesla RAT — очень опасная вредоносная программа для киберпреступников, которые хотят получить незаконную прибыль в Интернете и обмануть невинных пользователей. Они никогда не пощадят тебя. Они продвигают сторонние веб-сайты и программное обеспечение для получения некоторого дохода от них в виде рекламных схем с оплатой за клик. Он устанавливает вредоносные вредоносные программы на ваш компьютер без предварительного уведомления и немедленно повреждает основные подлинные функции вашего компьютера. Его главная цель — собрать некоторую информацию, такую как IP-адрес, поиск по URL, историю браузера, поисковые запросы, имя пользователя, пароль, банковскую информацию и другие подробности. Таким образом, вы должны сканировать свой компьютер с очень сильным антивирусным программным обеспечением, которое имеет возможность удалять все ненужные файлы или вирусы из системы.
Методы распространения Agent Tesla RAT:
- Зараженные внешние носители: они могут попасть на ваш компьютер через зараженные диски CD, DVD, USB, SD-карты и другие.
- Вредоносная реклама или всплывающее окно: эта хитрая вредоносная программа может попасть в вашу систему из-за вредоносной рекламы или всплывающих сообщений, которые отображаются в вашем браузере взломанными веб-сайтами.
- Загруженные мультимедийные файлы. Если вы загрузили фильмы, музыку, игры, файлы в формате pdf, ppt, docs и другие файлы на ваш компьютер из зараженных источников, то вы можете заразиться на вашем компьютере.
- Бесплатное или условно-бесплатное программное обеспечение: оно может прийти на ваш компьютер через пакеты бесплатных программных пакетов, которые вы загружаете из Интернета.
Полный метод для Agent Tesla RAT с зараженных компьютеров
Метод а: Удаление вредоносных угроз с помощью ручной руководство Agent Tesla RAT (Технические только для пользователей)
Метод б: Устранение подозрительных угрозы автоматического Agent Tesla RAT решение (для как технических & нетехнических пользователей)

Метод а: как вручную удалить Agent Tesla RAT с Windows PC
Это действительно паники ситуация, когда экран наполняется нон стоп бесполезно рекламные объявления и сообщения. Время и снова веб-страница получает переадресовывать вредные рискованные домены и пользователи являются обманом вкладывать свои деньги на бесполезные продукты и услуги.В такой ситуации прежде всего, сохранять спокойствие и не получите панику.Верите в свой технический опыт, если у вас есть необходимые компьютерные навыки и удалить Agent Tesla RAT, используя ручные шаги, указанные ниже. Хотя эти шаги громоздким и требует много терпения, не будет большой проблемой, если у вас есть все необходимые знания и опыт.
- Прежде всего перезагрузите компьютер в безопасном режиме. Убедитесь, что вы постоянно нажмите клавишу F8 при загрузке системы и выберите пункт «Безопасный режим». Таким образом, ваш компьютер будет работать только необходимые запуска служб и исключает все ненужные тяжелый процесс.

- Нажмите сочетание клавиш Ctrl + Alt + Delete вообще, чтобы открыть диспетчер задач. Найдите процесс, связанный с Agent Tesla RAT и закончить свою задачу, нажав на опцию «Завершить задачу».

- Откройте «Run» вариант и введите команду regedit для открытия редактора реестра. Ищите поврежденные и вредоносные записи и удалить каждый из них тщательно.

- Откройте панель управления и нажмите на Добавить/удалить программу. Поиск подозрительных программ, которые имеет отношения с Agent Tesla RAT и удаленным их мгновенно.
- Поиск и сканировать все файлы и папки, связанные с Agent Tesla RAT и мгновенно удалить их по одному

Исключить Agent Tesla RAT из всех версий Windows
Для Windows XP:
На сначала нажмите кнопку Пуск и затем перейдите к меню и выберите Панель управления
Следующий выберите Установка и удаление программ
Затем найти связанные файлы и нажмите Удалить кнопку
Для Windows 7/Vista
На сначала нажмите кнопку Пуск и выберите Панель управления
Затем выберите программы и компоненты, а затем выберите удалить параметр программы
Поиск зараженных предметов, связанных с этой угрозой, гадкие
Наконец, нажмите на удалить кнопку
Для Windows 8/8.1
Сначала щелкните правой кнопкой мыши на левом углу рабочего экрана
Далее выберите для параметра панели управления
Нажмите на удалить параметр программы в разделе программы и компоненты
Узнайте все инфекционные предметы, связанные с этой угрозой
Наконец, нажмите на кнопку Удалить
Метод б: Как удалить Agent Tesla RAT автоматически с помощью инструмента Agent Tesla RAT
Автоматический инструмент Agent Tesla RATAgent Tesla RAT доказал свое наследие и преданность для обеспечения реального времени защиты от заражения тяжелой вредоносным программным обеспечением. Обнаружения шпионских программ, сканирование, удаление и др.все сделано очень согласованно, и следовательно, это первый выбор мире пользователей. Это всегда один шаг впереди угроз вредоносных программ, поскольку он получает регулярные обновления, касающиеся программы сканирования и алгоритмов. С помощью этого инструмента оптимизации хлопот бесплатно премиум система может легко получить безопасности со всеми последних вредоносных программ и инфекции.
Одна из лучших особенностей Agent Tesla RAT средство Agent Tesla RAT является обеспечение защиты от интернет-хакеров с защитой DNS что означает, что неполадка не незаконного доступа по IP-адресу веб-сайта. Общей безопасности и брандмауэр становится совершенно нетронутыми и мгновенно блокирует вредоносные веб-сайты, угрозы и фишинг атак домена и так далее.Источник атаки вредоносных программ полностью заблокирован, и он гарантирует, что такие угрозы не могут атаковать отмеченные ПК в будущем. Она обеспечивает надежную защиту всех опасных вредоносных программ, руткитов, троянских и так далее.
Руководство пользователя для Agent Tesla RAT’Warning: Hyper-V Manager’ с инструментом автоматического Agent Tesla RAT
Шаг 1: Загрузите и установите автоматический инструмент в вашем ПК Windows. Начните процесс сканирования, нажав на опцию «Сканировать компьютер». Этот один клик будет сканировать весь жесткий диск и обнаружить все файлы и записи, относящиеся к Agent Tesla RAT.

Шаг 2: Custom Scan: это специальная функция, которая используется, если вы хотите сканировать определенной части компьютера, такие как сканирование руткитов, файлы браузера, системной памяти и особый раздел жесткого диска и так далее. Это как быстрое сканирование, которое экономит время и является столь же эффективным, как полное сканирование.

Шаг 3: Защита системы: Эта функция является все в одной безопасности функции для управления процессом, управления Active X, раздел реестра и так далее. Он блокирует все виды вредоносных записей и обеспечивает полную гарантию от нежелательного изменения внутренних параметров.

Шаг 4: Help Desk: Эта функция может прийти активно, когда вы все еще не удовлетворены производительность вашего ПК даже после завершения сканирования. Здесь пользователь может соединиться с удаленной технической службы для заказной помощи в решении конкретных проблем. Системы и пользовательские исправления системы являются ее мощной защиты механизма.

Шаг 5: Сеть караул: это специальная функция для плавного сетевого подключения и защиты от нежелательного изменения и несанкционированного доступа. Он будет защищать параметры DNS и размещение файлов.

Шаг 6: Проверка времени планировщика: Эта функция, как настроить планировщик, который позволяет пользователю сканировать их системы в заданное время, на основе ежедневной, еженедельной или ежемесячной основе.

Как защитить компьютер от атак Agent Tesla RAT в будущем
Для того, чтобы избежать инфекции Agent Tesla RAT, это очень важно для практики безопасного просмотра. Было замечено, что в большинстве случаев, эти виды паразитов управляет их записи через Интернет. Она эксплуатирует уязвимости и пытается привлечь дополнительных вредоносных программ инфекции от фона. Так что по-прежнему осторожны, пока компьютер подключен с Интернетом и практике некоторые из метода простой профилактики как указано ниже.
- Остерегайтесь неизвестные подозрительные ссылки и избегать нажатия на них.
- Не загружайте неизвестных прибыльный freeware, потому что они, как правило, содержат скрытые коды с ними.
- Не получить манипулировать с невероятными предложениями, торговые преимущества, Лаки схем или победитель мошенничества и др.
- Не загружайте подозрительные плагины и дополнения, которые утверждает, предоставляют дополнительные возможности бесплатно, но на самом деле загружает пакеты вредоносного программного обеспечения.
- Отключите все дополнительные программы, которые используются очень меньше, таких как Active X, подозрительные файлы cookie и расширение и др.
- Удалить временные файлы, записи реестра неизвестных, печенье и др. на регулярные промежутки времени.
Удалите Agent Tesla RAT, сразу же после того, как он получает обнаружили, как это не только ограничивает производительность системы, но и компромиссы с безопасностью данных и приводит к личной кражи личных данных.
Решение C: шаги для пользователей, которые сталкиваются с проблемами Agent Tesla RAT в Mac OS
В случае, если ваш Mac OS был инфицирован с Agent Tesla RAT, и вы ищете для мгновенного решения затем MacBooster является одним из мощных приложений вы можете выбрать. Он способен дать вам простое и быстрое решение для лечения проблем, связанных с этой инфекционной программами.Используя инструмент, вы можете сделать ваш Mac PC быстрый, чистый и безопасный от всех видов вредоносных угроз.Он имеет построить большую репутацию среди пользователей в очень короткий промежуток времени из-за его быстрого и эффективного Agent Tesla RAT процедуры. Ниже приведены шаги, вы должны следовать, чтобы установить MacBooster и удалить Agent Tesla RAT на Mac OS:
Шаг 1. Сначала вам нужно щелкнуть по загрузке, чтобы установить MacBooster

Шаг 2. Теперь вам нужно перетащить файл установщика в папку приложения, чтобы установить эту программу

Шаг 3. Нажмите кнопку «Сканировать», чтобы начать процедуру сканирования.

Шаг 4: Наконец, нажмите «Fix», чтобы завершить процесс и устранить вредоносные угрозы на Mac.
Явка провалена: выводим AgentTesla на чистую воду. Часть 2

Если установлен соответствующий флаг, основной модуль копируется по пути, указанному в конфиге как путь для закрепления в системе.
В зависимости от значения из конфига файлу даются атрибуты «Скрытый» и «Системный».
Автозапуск обеспечивается двумя ветками реестра:- HKCU\ Software\Microsoft\Windows\CurrentVersion\Run\%insregname%
- HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run\ %insregname%


Взаимодействие с C&C
Вне зависимости от используемого метода сетевое взаимодействие начинается с получения внешнего IP жертвы с помощью ресурса checkip[.]amazonaws[.]com/.
Далее описаны методы сетевого взаимодействия, представленные в ВПО.webpanel
Взаимодействие идет по HTTP-протоколу. ВПО выполняет POST-запрос со следующими заголовками:
- User-Agent: Mozilla/5.0 (Windows U Windows NT 6.1 ru rv:1.9.2.3) Gecko/20100401 Firefox/4.0 (.NET CLR 3.5.30729)
- Connection: Keep-Alive
- Content-Type: application/x-www-form-urlencoded
Передаваемое сообщение имеет следующий вид:
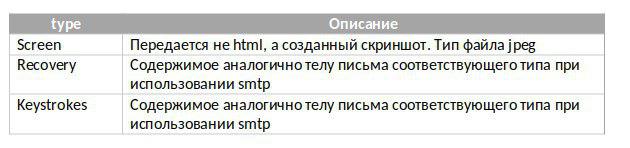
Параметр type указывает на тип сообщения:

hwid — записывается MD5-хеш от значений серийного номера материнской платы и ID процессора. Вероятнее всего, используется в качестве User ID.
time — служит для передачи текущего времени и даты.
pcname — определяется как / .
logdata — данные лога.При передаче паролей сообщение имеет вид:
type= \nhwid= \ntime= \npcname= \nlogdata= \nscreen= \nipadd= \nwebcam_link= \nscreen_link= \n[passwords]
Далее следуют описания украденных данных в формате \nclient[]= \nlink[]= \nusername[]= \npassword[]= .
Взаимодействие идет по SMTP-протоколу. Передаваемое письмо имеет формат HTML. Параметр BODY имеет вид:

Заголовок письма имеет общий вид: / . Содержимое письма, как и его вложения, не шифруются.

Взаимодействие идет по ftp-протоколу. На указанный сервер передается файл с именем _-_.html. Содержимое файла не шифруется.
Алгоритмы шифрования
В данном кейсе используются следующие методы шифрования:
Метод 1
Этот метод используется для шифрования строк в основном модуле. Для шифрования применяется алгоритм AES.
На вход подается шестизначное десятичное число. Над ним производится следующее преобразование:
f(x) = (((x >> 2 — 31059) ^ 6380) — 1363) >> 3
Полученное значение является индексом для вшитого массива данных.
Каждый элемент массива — последовательность DWORD. При объединении DWORD получается массив байтов: первые 32 байта — ключ шифрования, далее следуют 16 байтов вектора инициализации, а оставшиеся байты — зашифрованные данные.
Метод 2
Используется алгоритм 3DES в режиме ECB с дополнением в целых байтах (PKCS7).
Ключ задается параметром %urlkey%, однако при шифровании используется его MD5-хеш.
Вредоносный функционал
Изучаемый сэмпл использует следующие программы для реализации своей вредоносной функции:
KeyLogger
При наличии соответствующего флага ВПО при помощи WinAPI-функции SetWindowsHookEx назначает свой обработчик для событий нажатия клавиш на клавиатуре. Функция обработчика начинается с получения заголовка активного окна.
Если установлен флаг выполнения фильтрации приложений, производится фильтрация в зависимости от заданного типа:
- имя программы ищется в заголовках окна
- имя программы ищется в имени процесса окна

С заданной периодичностью собранный лог отправляется на сервер. Если передача оказалась неудачной, лог сохраняется в файл %TEMP%\\log.tmp в формате:

Когда сработает таймер, файл будет передан на сервер.
ScreenLogger
С заданной периодичностью ВПО создает снимок экрана в формате Jpeg со значением Quality равным 50 и сохраняет его в файл %APPDATA %\\.jpg. После передачи файл удаляется.
ClipboardLogger
Если установлен соответствующий флаг, в перехваченном тексте производятся замены согласно приведенной таблице.

После этого текст вставляется в лог:

PasswordStealer
Браузеры Почтовые клиенты FTP клиенты Chrome Outlook FileZilla Firefox Thunderbird WS_FTP IE/Edge Foxmail WinSCP Safari Opera Mail CoreFTP Opera Browser IncrediMail FTP Navigator Yandex Pocomail FlashFXP Comodo Eudora SmartFTP ChromePlus TheBat FTPCommander Chromium Postbox Torch ClawsMail 7Star Amigo BraveSoftware Jabber клиенты VPN клиенты CentBrowser Psi/Psi+ Open VPN Chedot CocCoc Elements Browser Менеджеры загрузки Epic Privacy Browser Internet Download Manager Kometa JDownloader Orbitum Sputnik uCozMedia Vivaldi SeaMonkey Flock Browser UC Browser BlackHawk CyberFox K-Meleon IceCat IceDragon PaleMoon WaterFox Falkon Browser Противодействие динамическому анализу
- Использование функции Sleep. Позволяет обойти по таймауту некоторые песочницы
- Уничтожение потока Zone.Identifier. Позволяет скрыть факт загрузки файла из интернета
- В параметре %filter_list% задается список процессов, которые ВПО будет завершать с интервалом в одну секунду
- Отключение UAС
- Отключение менеджера задач
- Отключение CMD
- Отключение окна «Выполнить»
- Отключение панели управления
- Отключение инструмента RegEdit
- Отключение точек восстановления системы
- Отключение контекстного меню в проводнике
- Отключение MSCONFIG
- Обход UAC:
Неактивные возможности основного модуля
В ходе анализа основного модуля были выявлены функции, отвечающие за распространение по сети и отслеживание положения мыши.
В отдельном потоке отслеживаются события подключения съемных носителей. При подключении в корень файловой системы копируется ВПО с именем scr.exe, после чего выполняется поиск файлов с расширением lnk. Команда каждого lnk меняется на cmd.exe /c start scr.exe&start & exit.
Каждой директории в корне носителя дается атрибут «Скрытый» и создается файл с расширением lnk с именем скрытой директории и командой cmd.exe /c start scr.exe&explorer /root,\»%CD%\» & exit.
MouseTracker
Метод выполнения перехвата аналогичен используемому для клавиатуры. Этот функционал пока находится в разработке.
Файловая активность
Путь Описание %Temp%\temp.tmp Содержит счетчик попыток обхода UAC %startupfolder%\%insfolder%\%insname% Путь для закрепления в системе ВПО %Temp%\tmpG\ .tmp Путь для бэкапа основного модуля %Temp%\log.tmp Лог-файл %AppData%\ .jpeg Скриншоты C:\Users\Public\ .vbs Путь к vbs файлу, который загрузчик может использовать для закрпления в системе %Temp%\ \ Путь, используемый загрузчиком для закрепления в системе Профиль злоумышленника
Благодаря «зашитым» данным аутентификации нам удалось получить доступ к командному центру.

Это позволило нам выявить конечную почту злоумышленников:
Доменное имя командного центра зарегистрировано на почту sg***@gmail[.]com.
Заключение
В ходе детального анализа ВПО, использовавшегося в атаке, нам удалось установить его функциональные возможности и получить наиболее полный список индикаторов компрометации, актуальных для данного кейса. Понимание механизмов сетевого взаимодействия малвари позволило дать рекомендации по корректировке работы средств защиты информации, а также написать устойчивые IDS-правила.
Основная опасность AgentTesla как DataStealer в том, что для выполнения своих задач ему не требуется производить закрепление в системе или ожидать получения управляющей команды. Попадая на машину, он немедленно начинает сбор приватной информации и передает ее на CnC. Такое агрессивное поведение в некотором роде схоже с поведением шифровальщиков, с той лишь разницей, что вторым не требуется даже наличие сетевого соединения. При столкновении с этим семейством после очистки зараженной системы от самого ВПО следует в обязательном порядке произвести смену всех паролей, которые могли хотя бы теоретически оказаться сохраненными в одном из перечисленных выше приложений.
Забегая вперед, скажем, что злоумышленники, рассылающие AgentTesla, очень часто меняют первоначальный загрузчик. Это позволяет в момент атаки оставаться незамеченными для статических сканеров и эвристических анализаторов. А склонность этого семейства сразу же начинать свою деятельность делает бесполезными системные мониторы. Наилучший способ борьбы с AgentTesla — предварительный анализ в песочнице.
В третьей статье этого цикла мы рассмотрим другие загрузчики, используемые AgentTesla, а также изучим процесс их полуавтоматической распаковки. Не пропустите!
В апреле через спам распространялась усовершенствованная версия Agent Tesla
Рекомендуем почитать:
Xakep #273. Log4Hell
Аналитики компании Check Point подготовили отчет Global Threat Index за апрель текущего года. Они отмечают, что несколько спам-кампаний, связанных с коронавирусом (COVID-19), распространяют новый, модифицированный вариант трояна Agent Tesla. Суммарно он атаковал примерно 3% организаций во всем мире.
Agent Tesla — усовершенствованный RAT, то есть троян удаленного доступа, известный ИБ-экспертам с 2014 года. Вредоносная программа написана на .Net и способна отслеживать и собирать вводимые данные с клавиатуры жертвы, из буфера обмена, снимать скриншоты и извлекать учетные данные, относящиеся к различным программам, установленным на компьютер жертвы (включая Google Chrome, Mozilla Firefox и Microsoft Outlook). Малварь может отключать антивирусные решения и процессы, которые пытаются ее анализировать и мешают работать.
Исследователи рассказываю, что новый вариант Agent Tesla был модифицирован для кражи паролей от Wi-Fi. Также троян умеет извлекать учетные данные электронной почты из клиента Outlook.
В апреле 2020 года Agent Tesla часто встречался в нескольких вредоносных кампаниях, связанных с COVID-19. Подобные спам-рассылки пытаются заинтересовать жертву якобы важной информацией о пандемии, чтобы та загрузила вредоносные файлы.
Одна из этих кампаний была разослана якобы от Всемирной организации здравоохранения с темами: URGENT INFORMATION LETTER: FIRST HUMAN COVID19 VACCINETEST/RESULT UPDATE –– «СРОЧНОЕ ОПОВЕЩЕНИЕ: ПЕРВОЕ ТЕСТИРОВАНИЕ ВАКЦИНЫ ОТ COVID-19 НА ЧЕЛОВЕКЕ / РЕЗУЛЬТАТЫ ИССЛЕДОВАНИЙ». Это еще раз подчеркивает, что хакеры используют последние события в мире и страх населения, чтобы повысить эффективность своих атак.
«Спам-кампании с Agent Tesla, которые мы наблюдали весь апрель, показывают, насколько хорошо злоумышленники подстраиваются под информационную повестку, и как спокойно обманывают ничего не подозревающих жертв, –– рассказывает Василий Дягилев, глава представительства Check Point Software Technologies в России и СНГ. — В России в первую тройку вошли Emotet, RigEK, XMRig –– преступники сосредоточены на организации фишинговых атак для кражи личных и корпоративных данных пользователей. Поэтому для любой организации очень важно регулярно обучать своих сотрудников, регулярно информируя их о новейших инструментах и методах преступников. Сейчас это особенно актуально, так как большая часть компаний перевели своих сотрудников на удаленный режим».
В этом месяце банкер Dridex затронул 4% организаций во всем мире, а XMRig и Agent Tesla –– 4% и 3% соответственно. В итоге ТОП-3 наиболее активной малвари в апреле 2020 года выглядит следующим образом:
- Dridex— банковский троян, поражающий ОС Windows. Распространяется с помощью спам-рассылок и наборов эксплоитов, которые используют вебинженты для перехвата персональных данных, а также информации о банковских картах пользователей.
- XMRig— опенсорсное ПО, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero;
- Agent Tesla— усовершенствованный троян удаленного доступа (RAT). AgentTesla заражает компьютеры с 2014 года, выполняя функции кейлоггера и похитителя паролей.
Список наиболее активной малвари в России, как обычно, отличается от мирового, в него вошли:
- Emotet — продвинутый самораспространяющийся модульный троян. Когда-то был рядовым банкером, но в последнее время используется для распространения вредоносных программ и кампаний. Новая функциональность позволяет рассылать фишинговые письма, содержащие вредоносные вложения или ссылки.
- RigEK –– набор эксплоитов, содержит эксплоиты для Internet Explorer, Flash, Java и Silverlight. Заражение начинается с перенаправления жертвы на целевую страницу, содержащую Java-скрипт, который затем ищет уязвимые места и пытается эксплуатировать проблему.
- XMRig — опенсорсное ПО, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero;
Как и в прошлом месяце, список наиболее активных мобильных угроз практически не претерпел изменений: вредонос xHelper сохранил первое место в списке самых наиболее распространенных мобильных угроз, и за ним следуют AndroidBauts и Lotoor.
Related posts:
- Где делают киа спортейдж для россии
- Как снять дворники киа рио х лайн
- Сколько стоит киа оптима 2021 года в полной комплектации и цены
- Сколько стоит растаможить тесла
Agent Tesla и DotRunpeX — опаснейшее комбо в деле: история и анализ. Часть 1

Приветствую, друзья. Если бы меня кто-то сейчас спросил, какое сегодня самое популярное вредоносное ПО в мире, я бы без раздумий ответил — Agent Tesla. Почему я так считаю? На этот вопрос я отвечу, прикрепив единственный скрин:
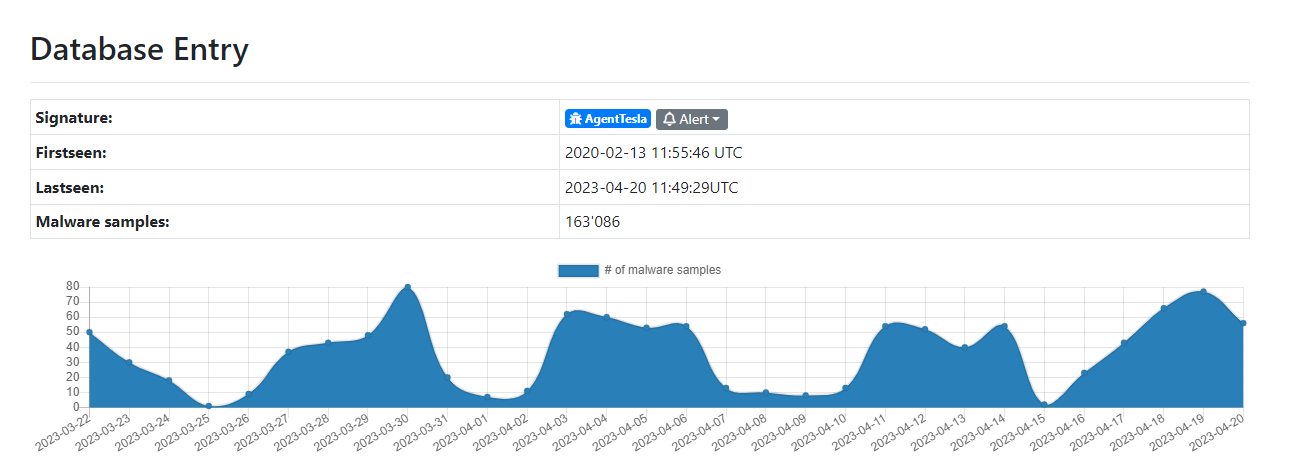
163 тысячи сэмплов этого вредоноса, и больше двух тысяч было выгружено только за апрель. И эта кампания будет только набирать обороты, так как преступники начали экспериментировать с методами доставки и теперь используют передовой дроппер-инжектор DotRunpeX.
В статье мы разберем инфраструктуру этой коллаборации и проанализируем оба вредоноса, чтобы вы, дорогие читатели, не стали очередной жертвой хитрых злоумышленников.
Agent Tesla, что же ты такое на самом деле
Agent Tesla — это не только шпионское ПО, которое способно похищать различные данные с устройства жертвы, но и троян удаленного доступа (RAT), с помощью которого злоумышленники могут взять под свой полный контроль целевую машину. Зловред также может собирать скриншоты, видео и захватывать данные из буфера обмена.
Впервые Агент Тесла появился в конце 2014 года и резко вырос в 2020-х годах, когда его использовали для фишинговых кампаний на тему COVID-19.
Ранее агент распространялся исключительно посредством фишинговых рассылок, которые отличилась своей продуманностью. Злоумышленники для прикрытия использовали реально существующие компании, их реальные логотипы и легитимные подписи. Такие атаки в основном были нацелены на аудиторию Центральной Европы, США и России. Чтобы узнать подробнее, советую ознакомиться с отчетом от Лаборатории Касперского.
Но с начала этого года методология атак с использованием вредоноса претерпела разительные изменения. Преступники отказались от спам-рассылок и начали совместную кампанию с новым дроппером-инжектором DotRunpeX.
Инжекторы — это семейство троянских программ, внедряющих свой код в память других программ.
Дро́пперы — семейство вредоносных программ, предназначенных для несанкционированной и скрытой от пользователя установки на компьютер жертвы других вредоносных программ, содержащихся в самом теле дроппера или загружаемых по сети. Говоря простым языком, после установки на ваше устройство дроппера, единственная его задача — загрузить другие вирусные файлы.
Agent Tesla — краткий статистический анализ
Если вы подумали, что инжектор DotRunpex доставляет обычный исходный файл этого вируса, то ошибались. Даже после достаточно сложного процесса внедрения Агент не изменяет самому себе и задействует дропперно-инжекторную инфраструктуру для доставки своего основного «тела».
Конкретно наш образец маскируется под скомпилированный HTML файл справки Windows с расширением .CHM.
Давайте рассмотрим его более подробно, но сперва представлю сетап утилит, используемых в этой статье:
- DIE — Detect it Easy: многофункциональный инструмент, имеющий просто огромный арсенал. Позволит нам опередить тип компилятора вредоноса, язык, библиотеки и таблицы импорта/экспорта с последующим дизассемблированием.
- PE Bear — неплохой инструмент для просмотра и редактирования составляющих PE файла.
- Tiny Tracer — утилита для динамического отслеживания исполнения бинарных элементов. Так называемый трейсер.
- IDA PRO — инструмент для реверс-инжиниринга.
- Reko — декомпилятор, также знаком нам с прошлых статей.
- HollowHunter — утилита, распознает и сбрасывает множество потенциально вредоносных имплантов (замененные/имплантированные PE, шелл-коды, перехватчики, патчи в памяти).
Также очерчу примерный алгоритм выполнения конкретно этой версии Агента Теслы (хотелось обратить ваше внимание на то, что существует целая уйма разновидностей этого вредоноса. Сегодня на анализе версия, доставляемая исключительно с помощью инжектора DotRunpeX):
- Этап первый: .CHM загрузчик инжектора второго этапа.
- Этап второй: внедрение и выполнение Agent Tesla в памяти устройства жертвы.
- Полноценное развертывание вредоноса.
Этап первый: загрузка инжектора второго этапа
Итак, все, что у нас имеется — это вредоносный .chm файл. Визуальный осмотр нам не даст ровным счетом ничего:

Далее, уже по классическому сценарию, мы выгружаем этот файл на Virustotal и получаем следующий результат:

Процент обнаружения достаточно неплох, и на том спасибо. При выполнении файла у нас перед глазами предстанет следующая картина:

Безусловно, интересно, чего же стоит ожидать, наверное, пока пользователь кликнет правой кнопкой мыши и просмотрит исходный HTML код, который содержит странный обфусцированный JavaScript. Для его расшифровки мы можем воспользоваться любым бесплатным декодером из поисковика и получим следующий результат:

Больше всего нас интересует строка, которая содержит в себе ссылку на некий .txt файл, который на самом деле является скриптом Windows PowerShell.
К слову, перейдя по этой ссылке, мы попадем на сайт какого-то сербского продуктового магазина. Забавно, что скачивание файла micro.txt, который содержит в себе полезную нагрузку Agent Tesla, таки произойдет. Администрация этого ресурса была уведомлена.

Этап второй: внедрение и выполнение Agent Tesla в памяти устройства жертвы
Как уже упоминалось ранее, полученный нами файл является сценарием PowerShell, замаскированным под обычный .txt файл. К сожалению, сразу к его анализу перейти не представляется возможным, так как он обфусцирован.

К счастью, мне удалось найти простой скрипт на Python, который с легкостью деобфусцирует это чудо. Сперва может показаться, что здесь совершенно ничего не понятно, но вот что происходит на самом деле:
Начинается все с переменной $TsbW, которая деобфусцирует и вызывает функцию tMCffSD, та, в свою очередь, распаковывает массив байтов, в котором и содержится основное тело вредоноса. Далее будет задействован простой .NET Reflection, с помощью которого полученный массив внедряется в память и выполняется.
Немного отклоняясь от темы, хочется добавить, что инжектор DotrunpeX действует похожим образом и также задействует отражение выполнения. Конечно, под большой вопрос ставится использование в этой цепочке двух инжекторов, так как это чуточку нелогично. Но не стоит исключать, что DotRunpeX находится в открытой продаже на закрытых теневых форумах, а используют его далеко не сами создатели Агента Теслы, отсюда и такое противоречащее решение.
Третий этап: полноценное развертывание вредоноса
Итак, так как Агент сразу же внедряется в память и не оставляет никаких следов на диске устройства, единственное, что остается делать — это попытаться извлечь образец для анализа из самой памяти.
В этом нам поможет утилита Hollows Hunter, которую мы уже неоднократно использовали ранее. Процесс не стоит того, чтобы его описывать, так как он сводится к запуску одного исполняемого файла. Но Хантер оправдал мои ожидания, и теперь мы можем провести полноценный анализ.
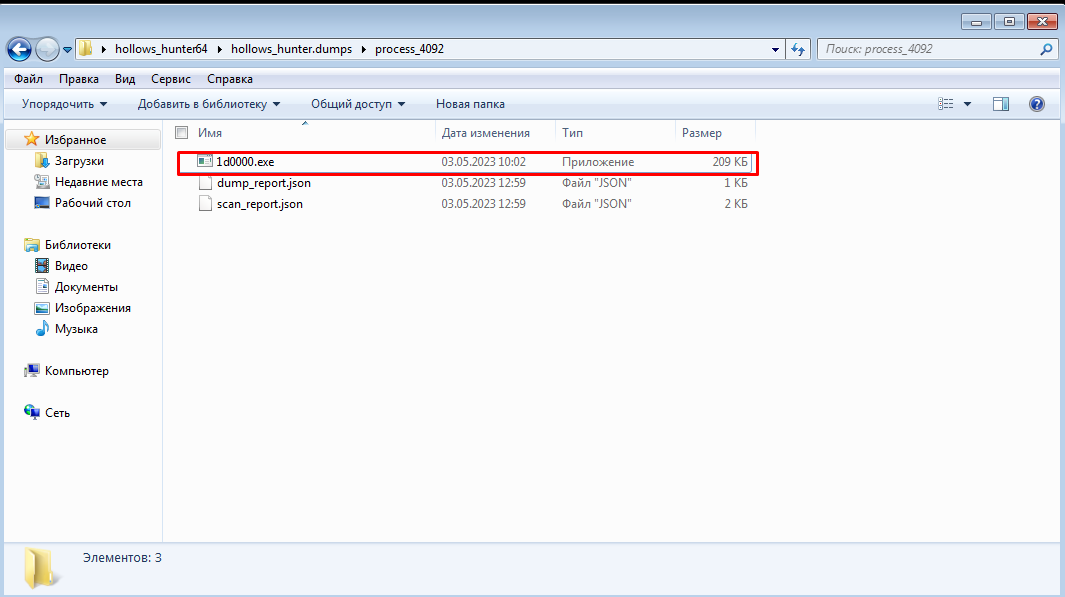
Весит тело Агента всего-то 209 КБ, при просмотре свойств не удалось найти полезной информации. Что же, давайте воспользуемся DIE для получения дополнительной информации о языке и компиляторе нашего вредоноса.
Факт попыток ухода от анализа и обнаружения явно стоит вашего внимания. Так как вредонос уже был запущен на машине, он прерывает выполнение любых утилит, которые могут угрожать его жизнедеятельности, поэтому DIE постоянно выдает ошибки, но некоторую информацию я все-таки смог извлечь:

По дате компиляции сложно что-либо сказать, возможно, в этом образце инжектора использовалась старая версия Агента.
Также видим, что вредонос является библиотекой .NET, а в качестве компилятора использовался VB.NET.
Библиотеки .NET — по сути своей, являются конечным результатом компиляции кода на C#. К нашему счастью, мы с легкостью можем декомпилировать данный образец с помощью утилиты DNspy и провести анализ чистого исходного кода или, по крайней мере, чего-то близкого к нему.
Хотя в этом случае также видим, что был задействован какой-никакой обфускатор для защиты кода, обойти его достаточно просто. Для этого мы воспользуемся универсальной утилитой De4Dot. (Её сборку и компиляцию оставим за кадром, все это подробно описано на официальной странице на GitHub).
Вирустотал показал удовлетворительный коэффициент обнаружения, а это значит, что даже самый простенький антивирус поможет вам защититься от этой напасти:
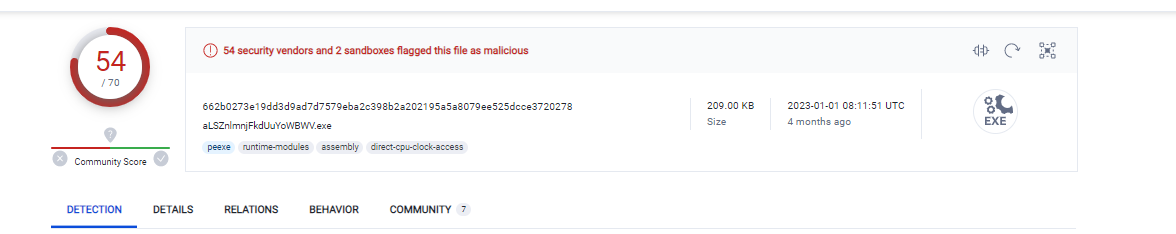
Итак, теперь можем переходить к основному анализу в утилите DNSpy, но сперва позвольте очертить примерный алгоритм работы вредоноса:
- Первичное исследование системы, связь с C&C сервером и отправка информации.
- Загрузка дополнительного вредоносного файла и его запуск.
- Закрепление в системе.
- Непосредственно воровство данных и выполнение команд злоумышленника.
Первичное исследование системы, связь с C&C сервером и отправка информации
Моему удивлению не было предела, когда точкой входа вредоноса оказался модуль, отвечающий за сбор информации об устройстве жертвы:
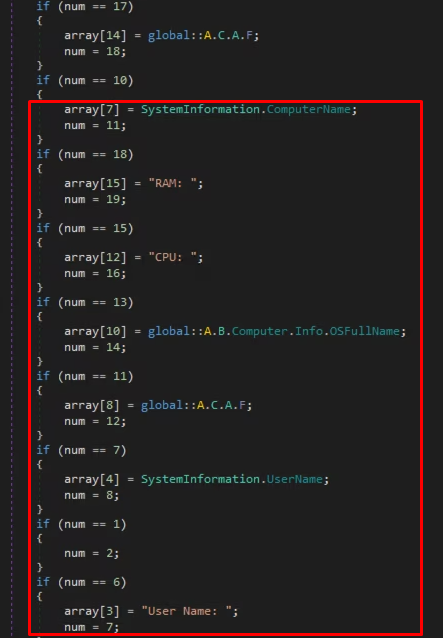
Как видите, вирус собирает данные о железе устройства, на котором был запущен: тип процессора и объем оперативной памяти. Также Агент запрашивает имя пользователя, название операционной системы и геолокацию.
Однако вредонос даже не проверяет доступность своего командного сервера, что является совсем нетипичным. Он просто создает POST запрос к ресурсу, передавая информацию.
Загрузка дополнительного вредоносного файла и его запуск
Очень интересным аспектом этого вируса является возможность загрузки другого вредоносного ПО на устройство жертвы в зависимости от желаний злоумышленника. Реализована эта функция с помощью простого запроса по адресу какого-то сервера, содержащего в себе целевой файл.

Для вторичного вируса будет создана специальная директория по адресу: /AppData/LUU.
Закрепление в системе
Важно отметить, что эта функция является настраиваемой и, если соответствующий параметр будет включен, то Агент Тесла закрепится в системе. В случае когда преступники не дали никаких указаний вредоносу на этот счет, функция будет автоматически пропущена.
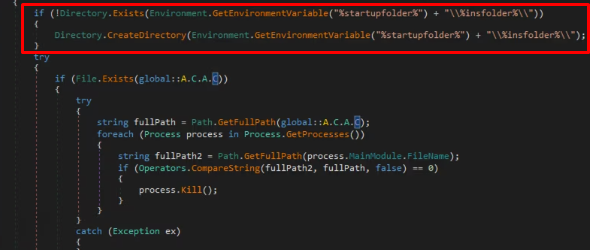
Наш образец не устанавливает никакого постоянства, скорее всего, для ухода от анализа, так как добавление в автозагрузку вынуждает вредонос материализовать свою копию в папке AutoRun.
Но эту его возможность мы все равно разберем, ведь это можно рассматривать как индикатор обнаружения в некоторых случаях.
Во-первых, как я уже упомянул выше, вредонос сохранит свою копию в папке Автозагрузки.
Во-вторых, Агент создаст ключ в реестре Windows по следующему пути:
Фрагменты кода, отвечающие за этот процесс, вы можете увидеть ниже.
Кража данных
Агент Тесла является многофункциональным вредоносом, он не только способен выполнять функции обычного стиллера данных, а также и выполнять множество команд злоумышленника на зараженной машине. Сперва разберем его стиллерную часть, а после перейдем к анализу подобия удаленного доступа.
Агент Тесла как стиллер
Основным арсеналом вредоноса являются следующие функции:
- Кража всех типов данных из огромного списка браузеров: сохраненные авторизационные формы, данные о кредитных картах и прочее.
- Кража данных из менеджеров паролей.
- Захват и отправка любого файла на командный сервер.
Взаимодействие Теслы с браузерами очень простое, если сравнивать его с тем же Редлайном, то последний является венцом инженерной мысли, а наш исследуемый лишь где-то посредине.
Но есть в примитивности Агента и один небольшой плюс, он способен эффективно воровать данные более чем с 50 браузеров. За этот процесс отвечает функция mw_parsing_browser_db, которая просто выполняет поиск по имеющемуся словарю, в случае обнаружения копирует необходимую папку и добавляет её в архив, который после отправляется на командный сервер.
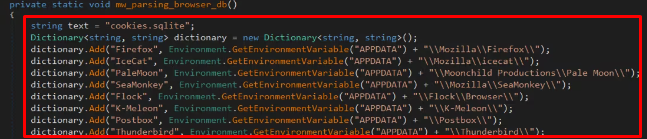
Здесь нет такой путаницы с определением целевых браузеров, как в RedLine, ведь их огромный список захардкоджен в этой же функции. Опять приведу в пример Редлайн, в котором определение списка «воруй это, а это не нужно» происходило с задействованием нескольких классов.
Под спойлером оставлю список браузеров, находящихся под прямой угрозой:
- «Firefox», «%APPDATA%\\Mozilla\\Firefox\\»
- «IceCat», «%APPDATA%\\Mozilla\\icecat\\»
- «PaleMoon», «%APPDATA%\\Moonchild Productions\\Pale Moon\\»
- «SeaMonkey», «%APPDATA%\\Mozilla\\SeaMonkey\\»
- «Flock», «%APPDATA%\\Flock\\Browser\\»
- «K-Meleon», «%APPDATA%\\K-Meleon\\»
- «Postbox», «%APPDATA%\\Postbox\\»
- «Thunderbird», «%APPDATA%\\Thunderbird\\»
- «IceDragon», «%APPDATA%\\Comodo\\IceDragon\\»
- «WaterFox», «%APPDATA%\\Waterfox\\»
- «BlackHawk», «%APPDATA%\\NETGATE Technologies\\BlackHawk\\»
- «CyberFox», «%APPDATA%\\8pecxstudios\\Cyberfox\\»
- «Opera Browser», «%APPDATA%\\Opera Software\\Opera Stable»
- «Yandex Browser», «%APPDATA%\\Yandex\\YandexBrowser\\User Data»
- «Iridium Browser», «%APPDATA%\\Iridium\\User Data»
- «Chromium», «%APPDATA%\\Chromium\\User Data»
Аналогичным образом будет организована попытка кражи данных из различных VPN сервисов, FTP клиентов и менеджеров паролей. Опять же, здесь их огромный список, поэтому я выберу актуальные для нашего региона:
- OPEN VPN
- NORDVPN
- CYBERFOX
- FTP GETTER
- ManagerMULTI-VNC
- MYSQL WORKBENCH
- КЛИЕНТ FILEZILLA
- FTP NAVI
И на этом все, как стиллер Агент Тесла выполняет лишь базовую работу, как вы могли понять, он не использует какие-то ухищрения или новые методы. Все максимально дефолтно, но самое печальное, что оно работает. Важно отметить, что этот вредонос опасен как раз таки из-за совмещения функций двух классов вредоносного ПО, Тесла одновременно и RAT, и стиллер.
Агент Тесла как троян удаленного доступа: кейллогер и захват экрана
А вот здесь уже все намного интереснее. Во-первых, у оператора вируса есть возможность задействовать кейлоггер, который реализован прямо в коде основного вредоноса.
Кейлоггер — это любой компонент программного обеспечения или оборудования, который умеет перехватывать и записывать все манипуляции с клавиатурой компьютера. Далее такой вредонос отправляет все на командный сервер, прямо в лапы к злодеям.

Сегодняшний гость же использует системный вызов функции SetWindowsHookEx, которая способна захватывать лишь самые простые события ввода. Но этого уже достаточно, чтобы получить вводимые пароли.
Следом за этой функцией идет реализация захвата экрана устройства жертвы, реализована она с помощью функции System.Drawing.Imaging. Интересным является то, что эта возможность остается достаточно примитивной, ведь злоумышленник получит лишь несколько снимков экрана.
У нас на анализе уже был вредонос, который создавал небольшой стрим для злоумышленника, показывая не только рабочий стол, но и веб-камеру.
Экстрафильтрация данных
Простыми словами, злоумышленник-оператор вредоноса может просматривать файловые каталоги на вашем устройстве, копировать интересующий его материал и отправлять на командный сервер.
Аналогичным образом он может и загрузить на ваше устройство что угодно.
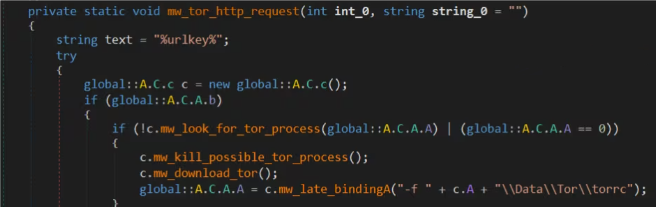
Наиболее используемым способом экстрафильтрации, конкретно в этом образце, является HTTP-запрос через TOP прокси. Для его реализации вредоносу нужно сперва скачать и установить сам клиент ТОР’a.
Реализовано все достаточно примитивно — через функцию DownloadString. Ссылка же, по которой будет производиться скачивание, просто захардкоджена в этом же классе.
Затем вредонос задействует функцию mw_tor_http_request, прежде определив целевой файл, и с её помощью выгружает данные на С&C сервер.
Краткий динамический анализ вредоноса
Для динамического анализа у нас уже имеется следующий сетап утилит (все они находятся в открытом доступе):
- ProcessHacker — простенько и со вкусом, понаблюдаем за тем, как вирус взаимодействует с другими .dll и системой.
- TCPView — утилита, которая прослеживает исходящие TCP-соединения.
- Regshot — очень простое приложение с открытым исходным кодом, которое позволит просмотреть изменения в реестре после запуска вредоноса.
Определить, запущен ли на вашем устройстве конкретно Агент Тесла, без использования антивирусных приложений практически невозможно. Так как он не нагружает вашу систему до критических точек и не вызывает зависаний.
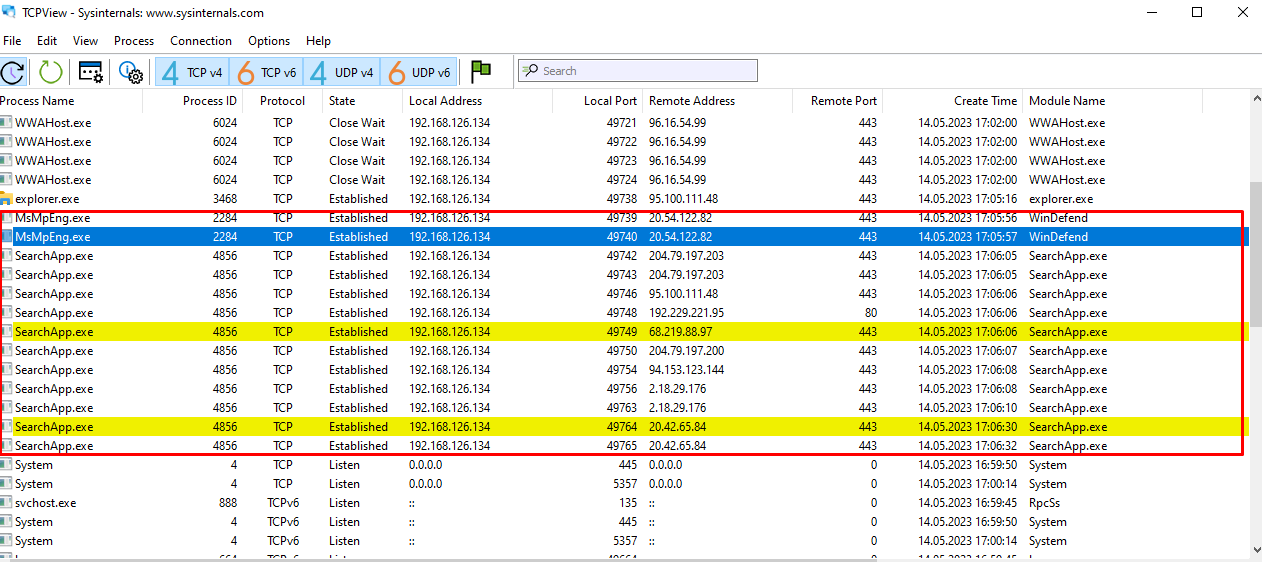
Но можно выделить общее правило для всех стиллеров — установка соединения. В случае, когда неизвестный процесс устанавливает связь с удаленным хостом, вам стоит воспользоваться хорошим антивирусом.
Этот образец пытается замаскироваться под Windows Defender, это вы можете увидеть на скриншоте, и подключается к какому-то серверу.
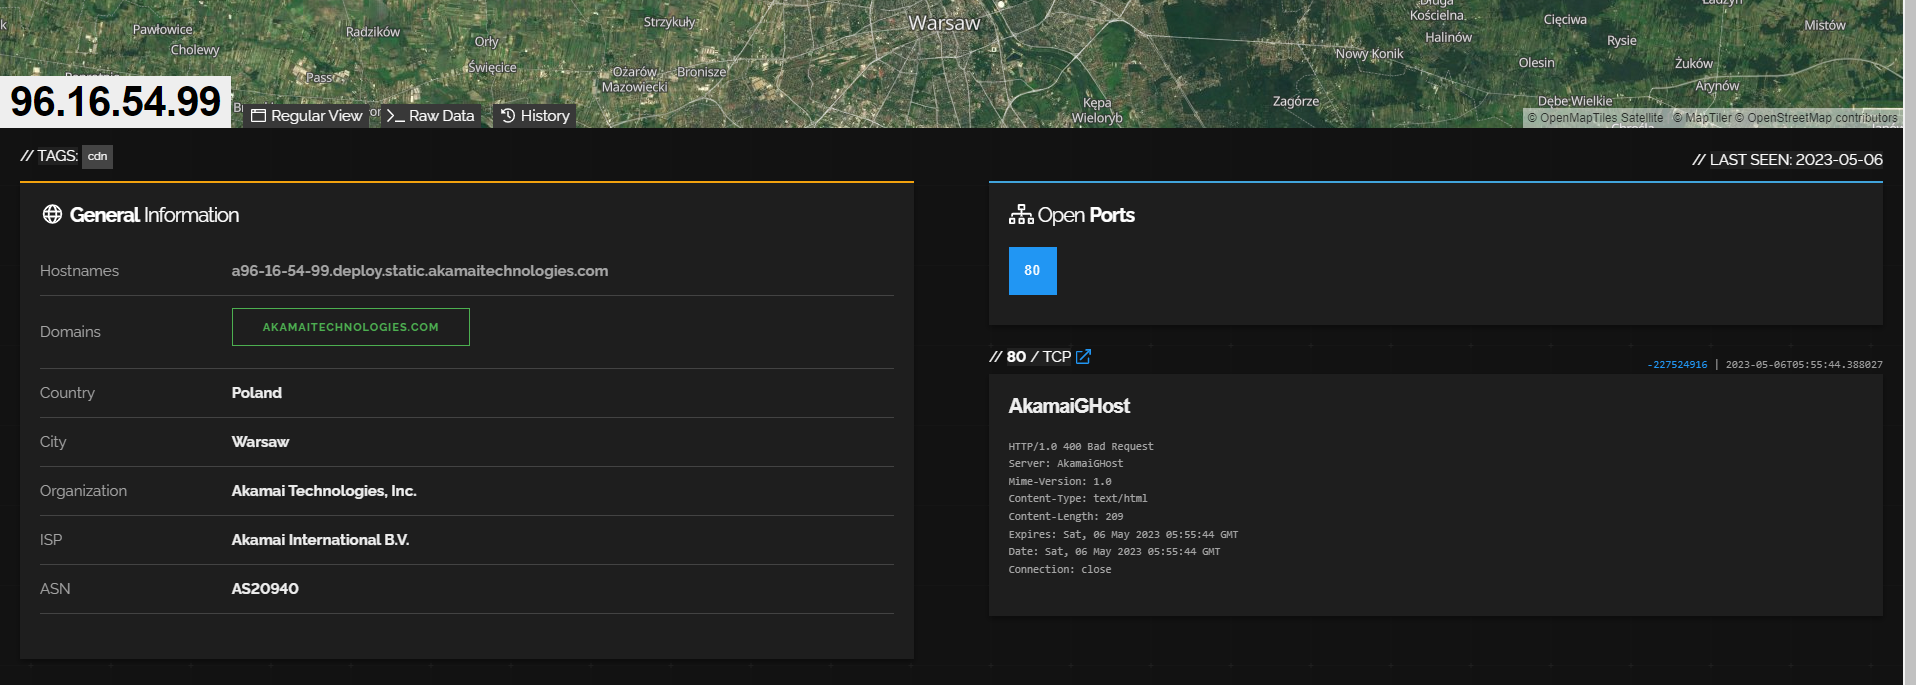
К слову, он расположен где-то возле Вроцлава в Польше. Так как Агент Тесла этой версии никак не закрепляется в системе, никаких изменений в реестре нам обнаружить не удалось.
Выводы
Агент Тесла — вредонос, который кошмарит пользователей по всему миру уже больше восьми лет. Стиллер постоянно дорабатывается и совершенствуется как в методах доставки, так и в плане функциональности.
На сегодняшний день последняя версия этого вируса детектится практически всеми антивирусными приложениями, но не стоит забывать о инжекторе DotRunpeX, который активно распространяет этот и другие вирусы. С ним дела обстоят немного хуже, но об этом уже в следующей статье.
А на этом у меня все, бывайте.
НЛО прилетело и оставило здесь промокод для читателей нашего блога:
— 15% на заказ любого VDS (кроме тарифа Прогрев) — HABRFIRSTVDS.
Как удалить Trojan:Win32/AgentTesla!ml навсегда?
У меня на пк появился очень хитрый вирус, который просто так не удалишь. Пробовал удалить вирус вручную, но после перезагрузки он сам заново скачивался. Обычно обитает в C:\ProgramData\Steam\SteamUpdate.7z
Голосование за лучший ответ
gg твоим паролям
Откати систему на контрольную точку восстановления, на дату когда вируса не было
антивирусный загрузочный диск нужен для этогоПосмотри //iaisite.ru/publ/moj_kompjuter/chto_delat_esli_antivirusnaja_programma_ne_mozhet_udalit_virus/7-1-0-61
Можешь воспользоваться аналогичной программой рт Касперского. Тоже бесплатная.брат а ты камким читом пользовался. случайно не Divine.
L1sticПрофи (509) 2 года назад
elstПрофи (642) 8 месяцев назад
Вы решили эту проблему?? Я сама недавно столкнулась с этой занозой.
elstПрофи (642) 8 месяцев назадЯ уж и не помню)))) Вам нужно сделать полное сканирование компьютера с помощью антивируса, и в программе антивируса должен быть путь на этот вирус. Просто переходите по папкам и удаляете. Если не получится, то надо жесткий диск форматировать.
elstПрофи (642) 8 месяцев назад
А, блин он ведь сам скачивался.
elstПрофи (642) 8 месяцев назад
Короче не помню)Delfie Ученик (152) elst, блин, я 5 день уже пытаюсь его удалить, вчера делала полную переустановку винды и на пк и на ноуте (вирус передался на ноут через роутер) через загрузочную флешку (может быть, мне подменили домен, когда я загружала файлы для установочной флешки?) А вся эта каша произошла из за меня, я захотела поиграть в игру детства 2009 года, нашла ролик на ютубе с этой игрой и с закрепленной ссылкой, ведущей в облако с самим трояном. Делала сброс настроек роутера, прошивку не делала. После переустановки винды такое ощущение вирус не исчез, вероятно сидит в роутере. Не знаю что и делать то. Весь день вчера провозилась с этими компами, переустанавливала винду заново раза 3. Морально устала от всего этого
DelfieУченик (152) 8 месяцев назад
У друга есть знакомый, который знает этот вирус, говорит это старый, но довольно усовершенствованный вирус, рассылает по почте письма всем, кому я когда либо писала по типу «помоги мне..». В общем жесть полная