Как запустить Process Explorer на Windows 10 подробная инструкция
Process Explorer — это бесплатная утилита от Microsoft, которая позволяет подробно изучить, какие процессы работают на вашем компьютере под Windows 10. Эта программа предоставляет удобный интерфейс для анализа активных процессов, отслеживания загрузки ЦП и памяти, а также для обнаружения потенциально вредоносных программ.
Хотя в Windows 10 уже есть встроенный диспетчер задач, Process Explorer предоставляет более подробную информацию о процессах, включая информацию о файлах, реестре и сетевых подключениях, связанных с каждым процессом. Это делает его незаменимым инструментом для системных администраторов, разработчиков и обычных пользователей.
Чтобы запустить Process Explorer на Windows 10, следуйте этим простым инструкциям:
- Загрузите последнюю версию Process Explorer с официального сайта Microsoft.
- Разархивируйте скачанный файл в любую папку на вашем компьютере.
- Запустите файл procexp.exe из распакованной папки.
Теперь у вас есть Process Explorer на вашем компьютере! Вы можете использовать его для отслеживания активных процессов, анализа их ресурсов и выполнения других задач, связанных с управлением процессами на Windows 10.
Process Explorer — это отличный инструмент для любого пользователя Windows 10, который хочет получить больше информации о работе своей системы. Попробуйте его сегодня и вы не пожалеете!
Установка Process Explorer на Windows 10
Process Explorer — это бесплатная утилита, разработанная компанией Microsoft, которая предоставляет подробную информацию о процессах, запущенных на компьютере. Установка Process Explorer на Windows 10 достаточно проста и займет всего несколько минут.
- Откройте веб-браузер и перейдите на официальный сайт Microsoft Sysinternals, по адресу https://docs.microsoft.com/en-us/sysinternals/downloads/process-explorer.
- На странице загрузки найдите раздел «Download Process Explorer» и нажмите на ссылку для скачивания файла установки.
- Когда загрузка завершится, откройте папку, в которую был сохранен загруженный файл «procexp.exe».
- Щелкните правой кнопкой мыши на файле «procexp.exe» и выберите пункт «Запустить от имени администратора».
- При появлении окна «User Account Control» нажмите кнопку «Да», чтобы разрешить установку.
- Дождитесь завершения процесса установки. По умолчанию, Process Explorer будет установлен в папку «C:\Program Files\Process Explorer».
- После завершения установки, откройте папку «C:\Program Files\Process Explorer» и запустите файл «procexp.exe».
- Теперь вы сможете использовать Process Explorer для анализа процессов на вашем компьютере под учетными записями с правами администратора.
Теперь вы знаете, как установить Process Explorer на Windows 10. Эта утилита предоставит вам подробную информацию о процессах, запущенных на вашем компьютере, а также поможет в выявлении и устранении проблем с производительностью системы.
Скачивание Process Explorer
Для начала скачивания Process Explorer нужно перейти на официальный сайт Microsoft. Для этого откройте ваш любимый браузер и введите в поисковой строке следующий адрес: https://docs.microsoft.com/sysinternals/downloads/process-explorer.
На сайте Microsoft вы увидите список доступных для скачивания программ. Прокрутите страницу вниз, пока не найдете секцию «Process Tools» (Инструменты для работы с процессами). Там вы найдете Process Explorer.
Популярные статьи All Store для Windows 7 — скачать и установить приложения
Рядом с названием программы Process Explorer будет ссылка «Download» (Скачать). Щелкните на эту ссылку для начала загрузки файлов.
После щелчка по ссылке «Download», ваш браузер начнет автоматически скачивать файл с расширением .exe. Дождитесь завершения загрузки файлов.
Теперь, когда файл был скачан на ваш компьютер, перейдите в папку загрузок или откройте файл из браузера.
Дважды щелкните по скачанному файлу Process Explorer, чтобы запустить инсталляцию программы.
Следуйте инструкциям мастера установки, чтобы завершить процесс установки.
Поздравляю! Вы успешно скачали и установили программу Process Explorer на ваш компьютер. Теперь вы можете использовать эту утилиту для мониторинга и анализа процессов в операционной системе Windows 10.
Шаг 1: Переход на официальный сайт Sysinternals
Для начала процесса загрузки и установки Process Explorer необходимо перейти на официальный сайт Sysinternals, разработчика данного инструмента. Следуйте следующим шагам:
- Откройте веб-браузер на вашем компьютере.
- В адресной строке введите «https://docs.microsoft.com/en-us/sysinternals/downloads/process-explorer» и нажмите клавишу Enter.
- Вы попадете на страницу загрузки Process Explorer на официальном сайте Microsoft.
На этой странице вы найдете информацию о последней доступной версии Process Explorer, а также загрузочные ссылки. Продолжайте на следующий шаг для загрузки Process Explorer.
Шаг 2: Поиск Process Explorer на сайте
Чтобы скачать и установить Process Explorer на компьютер с операционной системой Windows 10, нужно найти официальный сайт Sysinternals, разработчика данного инструмента. Следуйте указанным ниже шагам:
- Откройте любой веб-браузер на вашем компьютере.
- Введите адрес сайта разработчика в адресной строке браузера: https://docs.microsoft.com/en-us/sysinternals/downloads/process-explorer
- Нажмите клавишу «Enter» или кликните по кнопке «Go» (Перейти).
Вы будете перенаправлены на страницу загрузки Process Explorer на официальном сайте Sysinternals.
На этой странице вы можете найти последнюю версию Process Explorer и выбрать соответствующий файл для загрузки. Не забудьте проверить совместимость версии Process Explorer с вашей операционной системой перед загрузкой.
Примечание: при посещении сайта Sysinternals также можно найти другие полезные инструменты для администрирования и отладки Windows, которые могут быть вам интересны.
Шаг 3: Скачивание последней версии Process Explorer
Прежде чем запустить Process Explorer на Windows 10, необходимо скачать последнюю версию программы. Это можно сделать следуя этим простым инструкциям:
- Откройте веб-браузер и перейдите на официальный сайт Sysinternals.
- На сайте найдите раздел «Process Explorer» и щелкните по ссылке скачивания.
- Выберите место сохранения файла и нажмите кнопку «Сохранить».
После завершения загрузки вы можете переходить к следующему шагу, чтобы узнать, как запустить Process Explorer на Windows 10.
Установка Process Explorer
Для установки Process Explorer на Windows 10 следуйте следующим инструкциям:
- Перейдите на сайт Microsoft Technet и найдите страницу загрузки Process Explorer.
- Найдите раздел «Системные требования» и убедитесь, что ваша операционная система соответствует требованиям.
- На той же странице найдите ссылку для загрузки Process Explorer и нажмите на нее.
- Вам будет предложено сохранить файл с расширением «.exe» на ваш компьютер. Выберите место, где хотите сохранить файл, и нажмите «Сохранить».
- По завершении загрузки найдите скачанный файл и запустите его.
- Появится окно установки. Следуйте инструкциям мастера установки, выбирая предпочитаемые настройки и место установки.
- По завершении установки Process Explorer будет готов к использованию.
Популярные статьи Windows строка cmd как вызвать и использовать ее для управления операционной системой
Теперь, после установки, вы можете запустить Process Explorer и начать его использовать для детального анализа процессов, выполняющихся на вашей системе Windows 10.
Шаг 1: Запуск установочного файла
Первым шагом для запуска Process Explorer на Windows 10 является скачивание и установка утилиты. Выполните следующие действия:
- Откройте веб-браузер и перейдите на официальный сайт Sysinternals по адресу https://docs.microsoft.com/en-us/sysinternals/downloads/process-explorer.
- На странице загрузки найдите раздел «Download Process Explorer» и нажмите на ссылку «Download».
- Выберите место, куда вы хотите сохранить загружаемый файл, и нажмите кнопку «Сохранить».
- Дождитесь окончания загрузки файла. Загрузочный файл имеет расширение .zip.
- Откройте файловый менеджер и перейдите в папку, в которую был сохранен загрузочный файл.
- Щелкните правой кнопкой мыши по загрузочному файлу Process Explorer.zip и выберите пункт «Извлечь все…».
- Выберите папку для извлечения файлов и нажмите кнопку «Извлечь».
- Откройте извлеченную папку и найдите файл procexp.exe.
- Щелкните дважды по файлу procexp.exe, чтобы запустить Process Explorer.
После выполнения этих шагов Process Explorer будет успешно установлен и готов к использованию на вашей операционной системе Windows 10.
Шаг 2: Принятие лицензионного соглашения
Перед использованием Process Explorer необходимо принять условия лицензионного соглашения.
- Запустите Process Explorer.
- При первом запуске программы появится окно с текстом лицензионного соглашения.
- Ознакомьтесь с текстом соглашения.
- Если вы согласны с условиями соглашения, нажмите кнопку «Accept» или «Принять».
- Если вы не согласны с условиями соглашения, нажмите кнопку «Cancel» или «Отмена» для закрытия программы.
После принятия лицензионного соглашения вы сможете использовать Process Explorer для анализа и контроля активных процессов на вашем компьютере под управлением Windows 10.
Шаг 3: Выбор пути установки
После скачивания исполняемого файла Process Explorer на ваш компьютер, необходимо запустить его для начала установки. При запуске откроется окно установщика, в котором вы сможете выбрать путь, где будет установлен Process Explorer.
Выбор пути установки позволяет вам задать место, где будут расположены все файлы программы. По умолчанию, предлагается стандартный путь, который можно оставить без изменений, если у вас нет особых предпочтений.
Однако, если вы предпочитаете сохранять программы в определенной папке или разделе вашего жесткого диска, то вам необходимо будет выбрать этот путь во время установки.
Популярные статьи Установка Yarn на Windows: подробное руководство для начинающих
Для выбора пути установки вам потребуется выполнить несколько простых шагов:
- После запуска установщика откроется окно с предложенным путем установки.
- Нажмите на кнопку «Обзор» (или круглая иконка с троеточием), чтобы выбрать другой путь установки.
- Выберите папку или раздел жесткого диска, куда вы хотите установить Process Explorer.
- Подтвердите выбранный путь, нажав на кнопку «ОК» или «Применить».
После выбора пути установки, установщик автоматически начнет устанавливать Process Explorer в указанное место. Дождитесь завершения этого процесса.
Теперь, по завершении установки, вы можете перейти к следующему шагу для запуска Process Explorer и начала его использования на вашем компьютере под управлением Windows 10.
Вопрос-ответ:
Какая версия Process Explorer подходит для Windows 10?
Для запуска Process Explorer на Windows 10 подходит последняя версия 16.32, которая была выпущена в марте 2021 года.
Как найти и скачать Process Explorer для Windows 10?
Вы можете найти и скачать Process Explorer для Windows 10 на официальном сайте Microsoft. Просто введите «Process Explorer» в поисковую строку и найдите страницу загрузки. Скачайте установочный файл и запустите его для установки программы.
Могу ли я использовать Process Explorer для анализа процессов на удаленном компьютере?
Да, вы можете использовать Process Explorer для анализа процессов на удаленном компьютере. Для этого вам нужно запустить Process Explorer с правами администратора и выбрать «File» -> «Show Details for All Processes». Затем выберите «Options» -> «Configure Symbols» и добавьте путь к .pdb-файлу символов удаленного компьютера. После этого вы сможете анализировать процессы на удаленном компьютере.
Могу ли я использовать Process Explorer для завершения процессов на Windows 10?
Да, вы можете использовать Process Explorer для завершения процессов на Windows 10. Для этого найдите процесс, который вы хотите завершить, щелкните на нем правой кнопкой мыши и выберите «Kill Process» или «Kill Process Tree». При этом будьте осторожны, так как завершение некоторых процессов может привести к непредсказуемым результатам.
Process Explorer
Process Explorer — это бесплатная и мощная компьютерная программа мониторинга действующих на ПК процессов в режиме реал-тайм. Отображает детальную информацию о работе, использовании памяти и библиотек DLL. По этой ссылке можно бесплатно скачать Process Explorer на русском языке.

| Лицензия | Бесплатная |
| ОС | Windows 7 и выше, XP |
| Язык интерфейса | Русский, английский |
| Разработка | Mark Russinovich |
| Разновидность программы | Мониторинг |
Краткий обзор
Окно русской версии программы состоит из двух областей.
- Верху выводится перечень рабочих процессов и наименования учётных записей, связанных с операциями
- Внизу отображается статистика и допинформация. Здесь есть 2 режима — «Обработка» показывает открытые дескрипторы, а в DLL-библиотеках можно видеть те, что задействованы в текущих операциях.
Дополнительная опция «Поиск» даёт возможность оперативно узнать, для каких операций сейчас открыт дескрипт или подгружена DLL-библиотека, а также помогает обнаружить утечки памяти.
Эту утилиту не нужно специально устанавливать на ПК. Просто нужно провести распаковку архивных данных, запустив в работу файл procexp.exe. После запуска система откроет основное окно программы (подробности обозначены на рисунке).
Схема верхнего окна показана в виде дерева. Тут имеется перечисление всех возможных функций системы. Кроме названия отображается информация о применении процесса, объёме памяти, занимаемой файлами, и сопутствующие описания. Окно свойств следует открывать с помощью двойного щелчка.
В нижнем основном окне пользователь найдёт все данные об активных действиях, помеченных вверху, — в виде списка библиотек, которые использует процесс, или перечня хэндлов. Под хэндлами следует понимать реестровые ключи и файлы, действующие в открытом формате. Если дважды щёлкнуть мышью по названию библиотеки либо хэндла, откроется окно со свойствами. Информацию о содержании электронной библиотеки открывают, щёлкнув правой кнопкой мышки по её названию. Если выбрать пункт Google, то запрос будет отправлен в нужный поисковик вместе с названием целевой библиотеки.
Как управлять процессами
Сперва надо скачать Process Explorer для Windows. Приоритет каждой операции можно откорректировать или закончить работу, а также процессы ответвлений, кликнув на её имя правой клавишей мыши. Уникальностью «Эксплорера» является то, что он даёт возможность активировать и деактивировать любую операцию.
Деактивация высвобождает ресурсы для чрезмерно нагруженных операций — процессору, жёсткому диску, другим компонентам. После остановки работы предоставляется возможность, например, изучить, в силу каких причин создаётся высокая активность в сети.
Таким образом, программа обнаружит, что в ПК проник вирус, а также поможет убрать рекламное ПО, установленное без известия юзера.
Process Explorer поможет найти процесс, который открыл то или иное окно. Вам потребуется просто перенести с панели инструментов приложения «Кнопку» в свободное место всплывающего окна. Затем, вверху основного окна программы, высветится название искомого действия.
С помощью пункта Options — Replace Task Manager появится возможность установить вместо изначального диспетчера задач «Виндовс эксплорер». Осуществив действие, вы сможете запускать программу с помощью комбинации из горячих клавиш Ctrl+Shift+Esc.
Системные данные, полученные от Process Explorer с помощью Ctrl+I, значительно подробнее, нежели такая же вкладка из диспетчера задач. Разница между этими приложениями крайне велика — Process Explorer значительно комфортней и функциональней в использовании.
«Эксплорер» владеет функцией показа спрятанных программных окон на мониторе. Существуют утилиты, не возобновляющие свою иконку в Tray, если оболочка переключается в перезагрузку, то последствием станет отсутствие доступа к интерфейсу свёрнутого в Tray приложения.
В таком случае надо завершить работу приложения, пользуясь диспетчером задач, а потом возобновить, учитывая, что вся несохраненная информация будет утеряна. В дополнительном меню находится обозначение Bring to Front, оно предоставляет доступ к окну, в котором можно сохранить информацию.
ПО выгружает список операций с описанием компонентов в текстовый документ для анализа работы с целью контроля и оптимизации системных ресурсов.
Опытные пользователи, интересующиеся деталями работы приложения, могут посетить официальный сайт Process Explorer.
© 2023 Process Explorer
Process Explorer — управление процессами в Windows.
  Process Explorer — программа от компании Sysinternals для наблюдения в реальном масштабе времени за действиями различных процессов и управления ими в среде операционной системы Windows. После приобретения Sysinternals компанией Майкрософт, в разделе технической поддержки появился раздел Windows Sisinternals где можно найти описание и ссылки для скачивания большинства программных продуктов Sysinternals.
Process Explorer — на сегодняшний день — это самая популярная утилита среди продуктов Sysinternals
Автор — Марк Руссинович (Mark Russinovich)
Программа работает во всех версиях ОС Windows и не требует инсталляции. Последнюю версию можно скачать с сайта Microsoft по ссылке на странице программы..
Начиная с версий, вышедших в 2011 г. Process Explorer не работает в среде Windows 2000.
Здесь относительно старая версия Process Explorer, работающая во всех Windows, включая Windows 2000.
В архиве присутствует исполняемый файл procexp.exe , файл документации на английском языке procexp.chm и текстовый файл eula.txt с лицензионным соглашением.
Process Explorer позволяет:
— получать подробнейшую информацию о всех процессах, выполняющихся в среде Windows;
— получать доступ к важнейшим функциям управления процессами из главного меню или из контекстного меню выбранного процесса;
— управлять не только приложениями, но и службами системы (остановить, приостановить, возобновить, перезапустить);
— кроме функции принудительного завершения процессов (Kill), использовать функции приостановки (Suspend) и продолжения выполнения (Resume);
— управлять не только процессами, но и потоками (Threads), т.е. динамически внедряемыми в основной процесс программными модулями (DLL);
— изменять приоритеты выполняющихся процессов, их права доступа и разрешения, задавать соответствие процессорам в многопроцессорных (многоядерных) системах;
— создавать новые процессы с возможностью запуска от имени текущего пользователя, пользователя с ограниченными правами и администратора;
— в любой момент времени принудительно выполнять дампы памяти (Minidump или Fill Dump) с сохранением в выбранный файл;
— выполнять завершение работы Windows, завершение сеанса пользователя, переход в спящий режим, режим гибернации и блокировку рабочего стола;
В целом, Process Explorer позволяет получить подробнейшую картину активности процессов Windows и использования ресурсов системы.
Интерфейс программы достаточно прост и удобен. Имеется строка меню (menu bar), панель инструментов (toolbar) и область вывода данных, представленная либо в виде иерархического списка процессов, либо в виде окна, разделенного на две половины. В верхней части — список процессов, в нижней — подробная информация о выбранном процессе — потоки, дескрипторы, открытые файлы, ключи реестра, и т.п., Представление области вывода данных можно изменить в любой момент времени нажатием комбинации CTRL+L или с использованием пункта меню «View» — «Show Lower Pane».
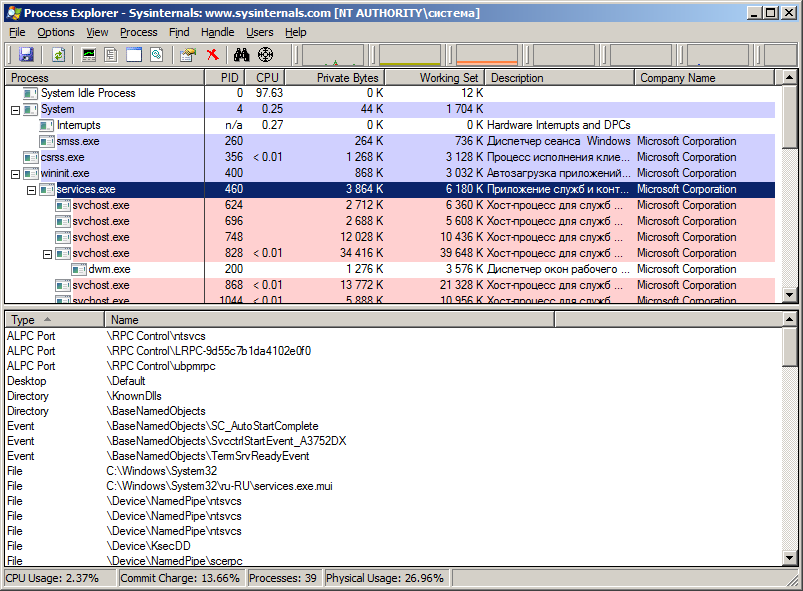
В данной статье будет рассмотрен интерфейс версий Process Explorer, выпущенных после 2011г. В более старых версиях программы. некоторые элементы могут отсутствовать.
В верхней панели (Upper Pane) выводится информация в виде нескольких колонок, состав которых можно изменить с помощью меню «View» — «Set Columns». По умолчанию, выбраны колонки, наиболее полно раскрывающие возможности программы и не снижающие удобства ее использования.
Process — в данной колонке отображается дерево активных процессов и их потомков. Потомок (child) — процесс, созданный другим, родительским (parent) процессом. Любой процесс может быть и потомком, если он создан в ходе выполнения другого процесса, и родителем, если в ходе его выполнения создан другой процесс. Отображение элементов дерева процессов выполняется в соответствии с порядком их запуска в ходе загрузки операционной системы и регистрации пользователя.
Корнем дерева процессов является уровень System Idle Process — состояние простоя системы. Следующим элементом дерева представлен уровень System . На самом деле, System — это не отдельно существующий реальный процесс, а уровень дерева, предназначенный для отображения активности системы, связанной с обработкой прерываний, работой системных драйверов, диспетчера сеансов Windows (Session Manager) smss.exe , и csrss.exe (Client — Server Runtime). Элемент Interrupts связан с обработкой аппаратных прерываний, элемент DPCs — с обработкой отложенных вызовов процедур (Deferred Procedure Calls). Механизм обработки аппаратных прерываний в Windows предполагает как бы двухуровневую обработку. При возникновении запроса на прерывание, сначала, получает управление программа-обработчик аппаратного прерывания, выполняющая лишь самые необходимые критические операции, а остальные действия откладываются до тех пор, пока не появится относительно свободное процессорное время. Тогда эти действия будут выполнены в рамках вызова отложенной процедуры. В многопроцессорных системах каждый процессор имеет свою отдельную очередь отложенных вызовов. Порядок обработки очереди запросов на прерывание и очереди отложенных процедур определяется их приоритетами . Для определения приоритетов используется уровень запроса на прерывание IRQL — программно-аппаратный механизм, применяемый для синхронизации выполнения отдельных процессов в операционных системах семейства Windows. Уровни IRQL аппаратных прерываний задаются программированием регистров контроллера прерываний, а уровни IRQL программного кода операционной системы — реализуются программно.
Степень использования ресурсов уровнем System дерева процессов, отображаемого программой Process Explorer , характеризует занятость операционной системы диспетчеризацией и обработкой прерываний. Высокая степень использования процессора для обработки прерываний может указывать на наличие проблем с оборудованием или некорректно работающий драйвер устройства. Обычно, это сопровождается эффектом заметного снижения общей «полезной» производительности системы.
Остальная часть дерева отображает иерархию реально выполняющихся в Windows процессов. Так, например, приложение служб и контроллеров SERVICES.EXE обеспечивает создание, удаление, запуск и остановку служб (сервисов) операционной системы, что и отображается в списке порождаемых им процессов.
PID — отображается идентификатор процесса PID — уникальное десятичное число, присваиваемое каждому процессу при его создании.
CPU — отображается степень использования центрального процессора.
Private Bytes — объем оперативной памяти, выделенной данному процессу и не разделяемой с другими процессами.
Working Set — рабочий набор процесса, представляющий собой суммарный объем всех страниц используемой им памяти, в данный момент времени. Размер этого набора может изменяться, в зависимости от запросов процесса. Большая часть процессов используют разделяемую память (Shared Memory).
Description — краткое описание процесса
Company Name — название компании-разработчика.
Path — путь и имя исполняемого файла.
Verified Signer — признак достоверности цифровой подписи исполняемого файла. Наличие строки «Not verified» говорит о том, что цифровая подпись отсутствует или ее не удалось проверить. Для проверки цифровой подписи нужен доступ в Интернет.
Process Explorer позволяет получить максимально подробную информацию о процессах. Число колонок в верхней половине можно довести до нескольких десятков, однако, пользоваться таким представлением крайне неудобно. Обычно при работе с программой используется минимальный, установленный по умолчанию, или немного измененный набор, а для получения детальной информации о процессе можно выполнить двойной щелчок на строке с его данными или через контекстное меню, вызываемое правой кнопкой мыши — пункт Properties .
Иерархический характер дерева процессов способствует визуальному восприятию родительски-дочерних отношений каждого активного процесса. Нижняя панель дает информацию обо всех DLL, загруженных выделенным в верхней панели процессом, открытых им файлах, папках, разделах и ключах реестра.
При выборе уровня System дерева процессов в нижней панели можно получить информацию обо всех загруженных драйверах системы, их описание, версию, путь исполняемого файла, адрес в оперативной памяти, размер. Кроме того, можно проверить цифровую подпись испольняемого файла, а также просмотреть строковые значения как в самом исполняемом файле, так и в оперативной памяти, выделенной под его выполнение.
Пункты основного меню File
Run — запустить программу, открыть документ, ярлык, URL. Аналогично стандартному меню Windows «Пуск — Выполнить»
Run As Limited User — то же самое «Выполнить», но под учетной записью пользователя с ограниченными правами, даже если текущий пользователь вошел в систему с правами администратора.
Save CTRL+S — сохранить текущее представление выходных данных Process Explorer в текстовый файл. Save CTRL+A — то же самое, но с возможностью выбора пути и имени файла.
Shutdown — завершение работы. Можно выбрать следующие режимы завершения
— Logoff — завершение сеанса текущего пользователя.
— Shutdown — выключить компьютер
— Hibernate — перевести компьютер в режим гибернации
— Stand By — перевести в спящий режим
— Lock — закрыть доступ к рабочему столу
— Restart — перезагрузить систему.
Exit завершить работу Process Explorer
Пункты основного меню Options
Always on Top — всегда отображать окно программы Process Explorer поверх всех остальных окон.
Replace Task Manager — при установке данного режима, стандартный диспетчер задач Windows будет заменен на Process Explorer. Повторный выбор данного пункта меню возвращает Task Manager в качестве диспетчера задач Windows.
Hide When Minimized — скрыть значок программы в области уведомлений при сворачивании
Allow Only One Instance — разрешить запуск только одной копии Process Explorer
Confirm Kill — требовать подтверждение при принудительном завершении процессов
Verify Image Signature — проверять достоверность цифровой подписи исполняемых файлов
Tray Icons показывать в системном трее иконки графиков (history) использования процессора (CPU) системы ввода-вывода (I/O), объем общей выделенной памяти (Commit), физической памяти (Physical Memory).
Configure Symbols — конфигурирование источника для определения имен функций.
Configure Colors — настройка выделения цветом отображаемых объектов. Можно изменить цветовое кодирование процессов в основном окне программы. Кнопка «Defaults» позволяет вернуть настройки цветового выделения по умолчанию.
Цветовое выделение дает дополнительные признаки процессов: сиреневым цветом выделяются процессы, имеющие связанные с ними системные службы, зеленым — только что запущенные, красным — завершающиеся, фиолетовый — имеющий упакованный исполняемый файл и т.п.
Пункты основного меню View
System Information — суммарная информация об использовании центрального процессора, оперативной памяти, операциях ввода-вывода.
Show Processes From All Users — режим отображения информации о процессах. При включении данного режима будет выполняться выдача информации обо всех процессах всех активных пользователей системы, в том числе и системных служб. При выключении — только процессы, выполняющиеся под учетной записью текущего пользователя.
Scroll For New Process — указатель будет перемещаться на строку с отображением нового процесса.
Show Lower Pane CTRL+L — отображать нижнюю панель.
Lower Pane View — режим вывода данных в нижней панели — DLLs (CTRL+D) — отображаются данные о загруженных библиотеках DLL, Handles (CTRL+H) — отображаются данные об открытых указателях (хэндлах).
Refresh Now F5 — обновить экран.
Update Speed — интервал автоматического обновления экрана в секундах. Нажатие пробела вызывает включение/выключение паузы.
Остальные пункты данного меню позволяют изменить представление отображаемой информации, сохранить или загрузить ранее сохраненные настройки.
Пункты основного меню Process
Пункты данного раздела меню предназначены для управления процессами. Эти же пункты можно выполнить с помощью контекстного меню, вызываемого правой кнопкой мышки для выбранного процесса.
Set Priority — установить приоритет. Уровень приоритета процесса в Windows задается, в порядке возрастания числом от 0 до 31. Большинство процессов выполняются с приоритетом 8 (Normal). Любому процессу можно принудительно понизить или повысить приоритет с использованием данного меню. Удобно использовать в случаях, когда какая-нибудь программа работает с высоким потреблением ресурсов процессора длительное время и замедляет работу других приложений. В результате, может возникнуть «подтормаживание» других, не требующих значительных ресурсов, интерактивных процессов (браузер, проводник и т.п.), что создает не самые комфортные условия для работы пользователя. Снижение приоритета «прожорливой» программы позволит устранить это неприятное явление.
Kill Process Del — принудительно завершить выбранный процесс.
Kill Process Tree — принудительно завершить выбранный процесс и все порожденные им процессы (дерево процессов)
Restart — перезапустить выбранный процесс.
Suspend — приостановить выбранный процесс. Для продолжения работы процесса используется пункт меню Resume
Set Affinity — позволяет задать соответствие выбранного процесса процессорам в многопроцессорных системах.
Create Dump — принудительно выполнить дамп памяти. Позволяет получить малый или полный дамп памяти для анализа. Для получения дампов памяти в контексте выполнения системных процессов необходимо, чтобы Process Explorer выполнялся с правами локальной системной учетной записи (Local System, NT AUTHORITY\система).
Search Online — будет запущен браузер и выполнен поиск информации о выбранном процессе с использованием поисковика Google.
Properties — вывод информации о выбранном процессе. Данные представлены в виде окна свойств процесса с несколькими вкладками, позволяющими получить подробнейшую информацию.
Панель инструментов программы Process Explorer .
  Панель инструментов Process Explorer во многом содержит те же кнопки, что и большинство утилит мониторинга от Sysinternals и позволяет быстро выполнить наиболее необходимые и часто повторяющиеся действия.

Кроме кнопок, в правой части панели отображаются графики использования ресурсов системы.
 — Save — сохранить текущие информацию о выбранном процессе в текстовый файл.
 — Refresh Now (F5) — принудительно обновить экран. Можно использовать клавишу F5
 — System Information CTRL+I — отобразить окно информации о системе. Отображаются данные об использовании процессора, памяти, системы ввода вывода и, частично, о сетевой активности.
 — Show Process Tree — отобразить окно с деревом процессов. Информация отображается в виде иерархической структуры, отображающей зависимости между родительскими и порожденными процессами. Процессы, имеющие одного и того же родителя, отображаются в порядке, соответствующем времени запуска. Так, например, процесс wininit.exe породил процесс services.exe, который, в свою очередь породил несколько процессов svchost.exe и т.д.
 — Show Low Pane/Hide Low Pane — отобразить/скрыть нижнее окно со списком указателей или списком модулей DLL .
 — View Handles/View DLL — отобразить в нижнем окне список указателей (CTRL+H) или список модулей DLL (CTRL+D).
 — Properties — отобразить свойства процесса. Вместо кнопки можно использовать двойной щелчок или нажатие клавиши Enter
 — Kill Process/Close Handle — уничтожить выбранный процесс или закрыть указатель.
 — Find Handle or DLL — диалог поиска подстроки в имени DLL или Handle. Можно использовать комбинацию клавиш Ctrl+F
 — Find Window’s Process — Позволяет перейти к процессу, связанному с определенным окном. Для выбора окна нужно нажать левую кнопку мышки на значке мишени и (не отпуская кнопку) переместить указатель на нужное окно. Удобно использовать в случаях, когда на экран выведено некоторое окно, и неизвестен процесс, связанный с ним.
Примеры практического применения программы Process Explorer .
  Возможности программы Process Explorer во многом зависят от прав пользователя, в среде которого она выполняется. Чем выше права пользователя, тем больше у него возможностей по доступу к информации о процессах и управлению ими. Для стандартного использования программы, обычно, достаточно прав локального администратора. В ОС Windows Vista / Windows 7 нужно использовать «Запуск от имени администратора». Однако, для полного доступа к управлению системными службами, получения дампов памяти, приостановке сервисов или их уничтожения, этого недостаточно и требуется, чтобы программа выполнялась с правами локальной системной учетной записи (Local System или NT AUTHORITY\SYSTEM, NT AUTHORITY\Система), под которой работает большинство системных служб Windows.
Запустить какой-либо процесс под локальной системной учетной записью можно несколькими способами. Поскольку Process Explorer является продуктом Sysinternals, желательно, и способ его запуска с максимальными правами выбрать с использованием другой утилиты от Sysinternals — PSExec.exe . Подробное описание — здесь
Примерный перечень действий :
Предполагается, что программы Sysinternals (Process Explorer и PSExec) сохранены в папке C:\SYSINTERNALS . Запустить интерпретатор командной строки cmd.exe . Для пользователей Windows Vista /Windows7 используйте контекстное меню «Запуск от имени администратора». Перейдите в каталог с программами
CD C:\SYSINTERNALS
psexec -i -s C:\SYSINTERNALS\procexp.exe
Или без перехода в каталог программ:
C:\SYSINTERNALS\psexec -i -s C:\SYSINTERNALS\procexp.exe
Процедуру запуска Process Explorer с указанными правами можно оформить в виде командного файла, запускаемого от имени администратора.
При первом старте в данной операционной системе, утилита PSExec запросит подтверждение лицензионного соглашения. Ключ -i разрешает взаимодействие с рабочим столом, без него программа будет невидимой для пользователя. Ключ -s означает выполнение программы C:\SYSINTERNALS\procexp.exe с правами локальной системной учетной записи. Указание полного пути исполняемого файла C:\SYSINTERNALS\procexp.exe обязательно, поскольку PSExec инсталлирует собственную службу и именно она выполняет запуск приложения, указанного в командной строке. Для большинства случаев, текущим каталогом служб будет не ваш каталог с программами, а \Windows\system32 . Если скопировать PSExec.exe и procexp.exe в него, то полные пути можно не указывать.
Признаком того, что Process Explorer выполняется c правами локальной системной учетной записи, является текст с именем пользователя NT AUTHORITY\SYSTEM в заголовке окна программы.
Использование Process Explorer для поиска причин замедления работы системы.
Process Explorer удобно использовать для создания комфортной работы интерактивных приложений на фоне выполнения длительных ресурсоемких задач. Например, когда выполняется архивирование больших файлов с использованием алгоритма, требующего высокой степени использования центрального процессора. Работа пользователя за рабочим столом может сопровождаться замедлением реакции приложений и общим «подтормаживанием» системы. Process Explorer позволяет легко обнаружить процесс, максимально использующий ресурсы CPU и, например, понизить его приоритет с уровня Normal (8) до уровня Below Normal (6) или Idle (4). В результате, работа за рабочим столом пользователя с использованием интерактивных задач, работающих с приоритетом 8 станет заметно приятней.
Несколько сложнее выглядит ситуация, когда замедление видимого быстродействия системы не связано с выполнением ресурсоемких приложений, и сопровождается кратковременными «подвисаниями», рывками при перемещении окон или даже указателя мышки.
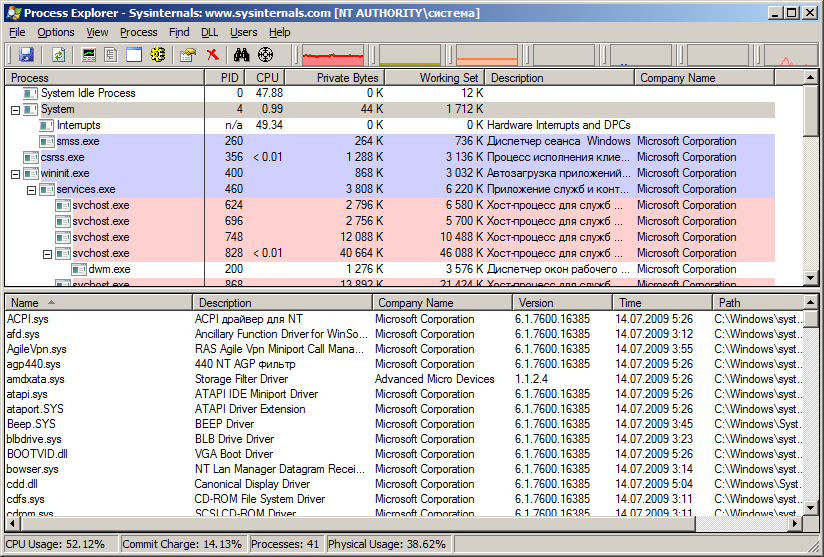
На представленной картинке в колонке CPU видно, что режим ожидания (простоя) процессора составляет 47.88%, обработка прерываний — 49.34%, оставшиеся 2.78% делятся между системными службами и задачами пользователя. Такая высокая степень задействования процессора обработкой прерываний — это явно ненормально и говорит либо о проблемах с периферийным оборудованием, либо о некорректно работающем драйвере устройства. В правильно работающей системе на обработку прерываний отводится 1-5% в зависимости от интенсивности работы. Причиной же ситуации, соответствующей снимку экрана, являлось работа контроллера жесткого диска в режиме программируемого ввода-вывода PIO, а не в режиме прямого доступа в память (DMA).
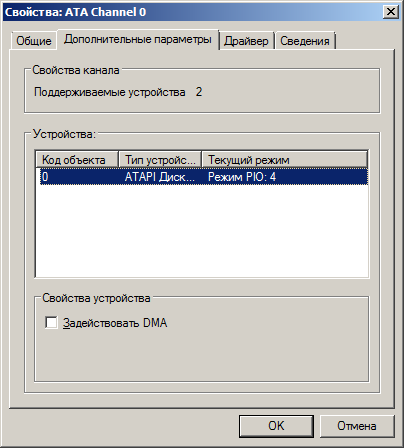
В режиме PIO передача данных выполняется с помощью процессорных команд ввода-вывода, а не непосредственно контроллером диска с использованием прямого доступа в память (без использования CPU). После принудительного включения режима UltraDMA в свойствах контроллера система вернулась к нормальной производительности с обработкой прерываний процессором на уровне 05-1.5%.
Подобное поведение системы, нередко, является следствием некорректно работающих драйверов или системных служб антивирусов, вирусов, брандмауэров и прочих недостаточно отлаженных или не универсальных программных продуктов.
Обнаружить проблемный драйвер довольно непросто и одного средства Process Explorer будет явно недостаточно. К сожалению, утилита не позволяет выявить степень использования ресурсов отдельными драйверами. Высокий уровень использования ресурсов процессом обработки аппаратных прерываний (Hwrdware Interrupts) и вызовом отложенных процедур (Deffered Procedure Calls или DPC’s) может быть вызван одним из десятков или даже сотен драйверов. Определить проблемный драйвер стандартными средствами Windows невозможно, но, к счастью, в природе существуют средства для контроля производительности и оптимизации системы. В частности, существует набор инструментов для анализа производительности системы, предназначенный для разработчиков драйверов и программных модулей, работающих в режиме ядра Windows Performance Analysis Toolkit (WPT) . Ознакомительная документация. В состав набора инструментов входит утилита Xperf, позволяющая определить степень использования процессорного времени модулями ядра и драйверами системы. Существует также утилита мониторинга активности обработчиков прерываний RATTV3 , позволяющая с заданной периодичностью собирать и записывать в журнал данные о счетчиках вызовов программ обработки прерываний. И, пожалуй, самое простое средство — консольная утилита Kernrate
  Механизм обработки прерываний в Windows построен таким образом, что непосредственно в обработчике прерывания (Interrupt Service Routine — сокращенно ISR), имеющем высокий приоритет, выполняются лишь самые критические операции, а остальные действия откладываются до тех пор, пока не появится относительно свободное процессорное время. В высокоприоритетной части обработчика прерываний используется минимальное время на выполнение, небольшое количество операций и особая надежность программного кода, поскольку ошибки, допущенные во время его выполнения, могут обрушить операционную систему, которая не сможет корректно их обработать. Поэтому обычно, обработчик прерывания, выполняет только минимально необходимую работу и подготавливает условия для окончательной обработки — осуществляет отложенный вызов процедуры (Deffered Procedure Call — сокращенно DPC), которая выполнит все остальные действия, не требующие повышенной срочности.
Утилита от Microsoft Kernrate Viewer позволяет относительно просто определить степень использования процессора отдельными драйверами в процессе обработки прерываний
Поддерживаемые операционные системы: Windows 2000, Windows XP и Windows 2003 Server. Поддерживаемые процессоры: Intel x86 processors (Pentium и старше), эквивалентные им процессоры AMD, а также 64-битные процессоры от Intel и AMD.
После установки Kernrate, в папке \Program Files\krview\kernrates будут находиться исполняемые файлы
Kernrate_i386_Win2000.exe
Kernrate_i386_XP.exe
Kernrate_ia64_XP.exe
Для удобства использования в командной строке, можно один из модулей, соответствующий вашей операционной системе, перетащить в папку, которая присутствует в путях поиска исполняемых файлов ( например \Windows\system32) и присвоить ему более короткое имя (например kernrate.exe).
После запуска утилита выдает на экран сообщение:
Press CTRL-C to finish collecting profile data — Нажмите CTRL-C для завершения сбора данных профилирования.
При нажатии CTRL-C программа завершает работу, и на экран выводятся собранные данные профилирования системы, включающие суммарную статистику по использованию процессоров, физической и виртуальной памяти, а также счетчики использования модулей в режиме ядра. Вся информация, как правило, на экране не помещается, поэтому лучше использовать запуск Kernrate с перенаправлением вывода в текстовый файл:
В этом случае, после нажатия CTRL-C, результаты работы программы можно будет просматривать в файле C:\kernrate.log.
Пример содержимого файла журнала работы Kernrate:
Вначале присутствует общая информация о компьютере и самой Kernrate. Затем, собранные и обработанные данные об использовании ресурсов системы:
————Overall Summary:—————
P0 K 0:00:19.437 (25.4%) U 0:00:09.109 (11.9%) I 0:00:48.125 (62.8%) DPC 0:00:01.062 ( 1.4%) Interrupt 0:00:00.171 ( 0.2%) Interrupts= 52771, Interrupt Rate= 688/sec.
P0 — первый (или единственный процессор). Для многопроцессорных систем будут присутствовать P1 (второй CPU), P2 и т.д.
K 0:00:19.437 (25.4%) — использование процессора в режиме ядра ( K ernel mode)
U 0:00:09.109 (11.9%) — использование процессора в пользовательском режиме ( U ser mode)
I 0:00:48.125 (62.8%) — процессор в режиме ожидания ( I dle)
Interrupt 0:00:00.171 ( 0.2%) — использование процессора программами обработки прерываний ( Interrupt service routine)
DPC 0:00:01.062 ( 1.4%) — использование процессора вызовами отложенных процедур ( D effered P rocedure C all)
Interrupts= 52771 — количество зафиксированных прерываний за время работы Kernrate
Interrupt Rate= 688/sec — количество зафиксированных прерываний в 1 секунду.
Далее в журнале выводится информация об использовании памяти и статистика операций ввода-вывода.
Результаты для режима ядра отображаются после строки :
Проценты в таблице базируются на количестве зафиксированных утилитой событий (Hits).
Module Hits msec %Total Events/Sec
processr 17135 76658 65 % 5588131
ntoskrnl   3670 76658 14 % 1196874
win32k 1015 76658   3 % 331015
hal 964 76658 3 % 314383
aswSP 646 76658 2 % 210675
FILTNT   595 76658 2 % 194043
Sandbox   416   76658 1 % 135667
aswSnx 337 76658 1 % 109903
Ntfs 253 76658 0 % 82509
afd 163 76658 0 % 53158
tcpip   155 76658 0 % 50549
. . .
Информация данного раздела журнала дает относительно подробную картину использования ресурсов системы в режиме ядра.
Module — имя программного модуля. Имя Processr (а также в других версиях Idle, P3) относится к выполнению цикла ожидания.
Hits — число попаданий событий в профиль Kernrate
msec — количество миллисекунд работы в режиме ядра зафиксированное в профиле.
% Total — процент использования процессора данным модулем.
Events/Sec — число зафиксированных событий за 1 секунду.
Список модулей упорядочен по убыванию степени использования центрального процессора и позволяет легко определить имя модуля, являющегося причиной видимого замедления, кратковременного периодического подвисания или подтормаживания системы.
Утилита Kernrate имеет несколько десятков ключей командной строки, позволяющих выполнить более тонкое и точное профилирование и, например, получить данные по вызовам отдельных функций ядра конкретными процессами
Кроме Kernrate, можно воспользоваться инструментом аудита ISR и DPC RATTV3 — RATT Long ISR and DPC Audit Tool от Microsoft.
По умолчанию, установка программы выполняется в каталог %Program files%\Microsoft\RATTV3. В процессе установки, в данном каталоге создается журнал Deploy.log и ярлык в папке «Автозагрузка» для автоматического запуска приложения RATT.EXE с ключами -loop -start . В целом, процесс сбора данных с помощью RATTV3 практически не влияет на быстродействие системы, но если нет необходимости в непрерывном мониторинге, ярлык для автоматического старта можно удалить и запускать RATTV3 вручную. Данные из файла журнала установки ( Deploy.log) программы не рекомендуется удалять или модифицировать.
В папке находятся 2 исполняемых файла ratt.exe и cswa.exe . Первый — это небольшая программа, выполняемая в фоновом режиме для управления процессом сбора информации. Второй — программа обработки, накопления, и сохранения результатов. Для сбора используется технология трассировки событий Windows (Event Tracing for Windows, сокращенно ETW). Программа cswa.exe — это обработчик трассировки, задачей которого является обнаружение событий обработки прерываний (ISR и DPC) и сохранение результатов в файлах журналов.
В процессе инсталляции RATTV3, в реестре Windows создается раздел HKLM\Software\Microsoft\RATTV3 , ключи которого позволяют управлять процессом сбора и сохранения данных.
После запуска RATTV3, в системном трее будет отображаться иконка программы, с помощью которой можно вызвать всплывающее меню, содержащее пункты:
Start Monitoring — включить режим наблюдения с периодичностью, задаваемой значением ключа реестра
HKLM\Software\Microsoft\RATTV3\TracingPeriod
Непосредственно сбор, обработка и накопление данных выполняется программой CSWA.EXE. Результаты записываются в журнал %system32%\logfiles\rattv3 и включают файл трассировки (ETL file), файл без расширения, содержащий счетчики драйверов и файл отчета с расширением TXT.
Stop Monitoring — остановить мониторинг.
Loop Mode — режим циклического выполнения.
FTP Enabled — данные мониторинга будут периодически сбрасываться на FTP-сервер. По умолчанию, этот режим отключен, но его можно включить изменив значение ключа реестра HKLM\SOFTWARE\Microsoft\RATTV3\FTPEnabled
FTP Now — выполнить передачу данных на FTP-сервер немедленно.
Help — вызов справки.
CSWA создает файлы отчетов, которые содержат имя компьютера, дату, время и данные о компонентах, работающих в режиме ядра и вызвавших события обработки прерываний (ISRs и/или DPCs) в процессе мониторинга.
Для анализа возможностей компьютерных систем обрабатывать потоки данных в реальном масштабе времени (без задержек) удобно пользоваться утилитой Thesycons DPC Latency Checker (dpclat.exe) , предназначенной для определения задержек при обработке аудио и видео потоков данных. Программа бесплатна для некоммерческого использования и может работать в Windows 7, Windows 7 x64, Windows Vista, Windows Vista x64, Windows Server 2003, Windows Server 2003 x64, Windows XP, Windows XP x64, Windows 2000.
Программа очень проста в использовании и позволяет обнаружить сам факт повышенного потребления ресурсов обработкой отложенного вызова процедур (DPC)
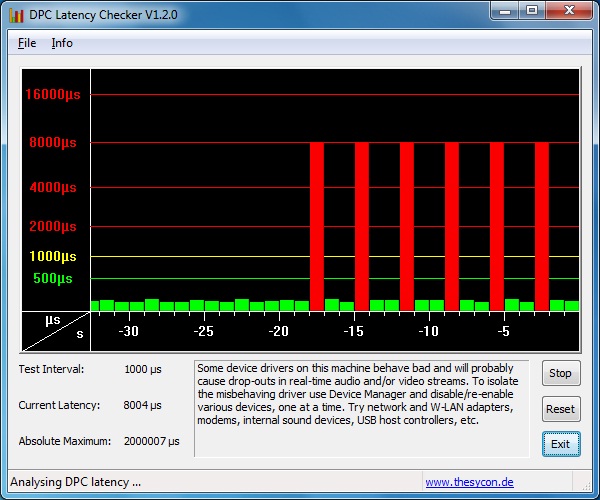
На приведенном снимке экрана присутствует периодическая задержка в обработке отложенных процедур, выделенная на графике красным цветом. В информационном окне программы выведено сообщение о том, что некоторые драйверы устройств данного компьютера могут быть причиной задержек в воспроизведении аудио и видео данных. И пользователю предлагается простой алгоритм локализации проблемы — использовать диспетчер устройств (Device Manager) для последовательного отключения и подключения отдельных драйверов.
Использование Process Explorer для поиска вредоносных программ.
Process Explorer позволяет довольно просто обнаружить симптомы наличия вредоносных программ по некоторым, нехарактерным для стандартного программного обеспечения, признакам.
— процесс выделен фиолетовым цветом, т.е. имеет упакованный загрузочный модуль. Обычно, упаковка образов используется для затруднения исследования приложения с помощью дизассемблеров. Это не бесспорный признак вредоносного программного обеспечения, но факт, который должен вызвать более пристальное внимание к процессу.
Для дальнейшего анализа процесса можно воспользоваться кнопкой панели инструментов Properties или вызовом свойств процесса с использованием контекстного меню.
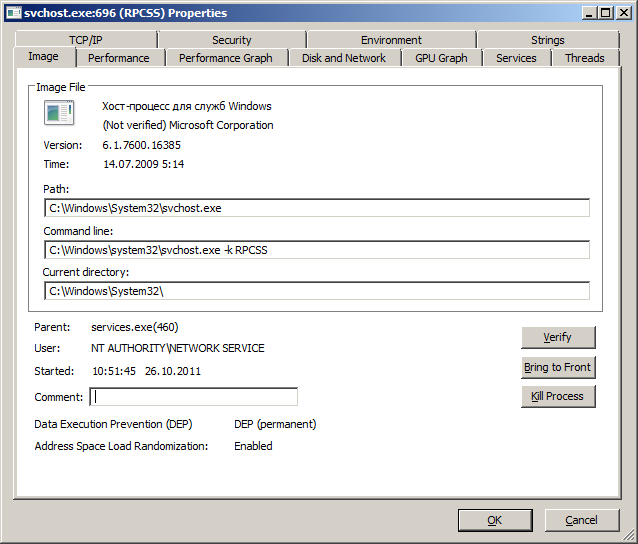
Дополнительные признаки, которые могут принадлежать вредоносной программе:
— отсутствует имя производителя.
— отсутствует цифровая подпись. Большинство производителей программного обеспечения имеют сертификаты с цифровой подписью для своих программ. Для проверки подписи можно нажать кнопку Verify . Необходим доступ в Интернет.
— отсутствуют поля описания загрузочного образа Version и Time — в качестве пути исполняемого файла используется папка для хранения временных файлов (TEMP)
— имя исполняемого файла соответствует имени реально существующего файла Windows, но путь отличается от \WINDOWS или \WINDOWS\SYSTEM32 Обычно характерно для вирусов, использующих для исполняемого файла имена наиболее часто встречающихся программных модулей — svchost.exe, smss.exe, csrss.exe, winlogon.exe и т.п.
— путь исполняемого файла совпадает \WINDOWS или \WINDOWS\SYSTEM32 , но имя немного отличается от распространенных имен системных файлов — swchoct.exe вместо svchost.exe и т.п.
— исполняемый файл находится в \WINDOWS или \WINDOWS\SYSTEM32, но дата его создания значительно отличается от даты создания остальных системных файлов и приблизительно соответствует предполагаемой дате заражения.
— в некоторых случаях дополнительную информацию можно извлечь с использованием вкладки String , позволяющей просмотреть значение строковых констант, используемых данным процессом.
Примеры использования утилиты Process Explorer для исследования различных проблем с функционированием системы можно найти в блоге Марка Руссиновича
Sysadminium
Работа операционной системы Windows основана на работе процессов. В этой статье разберём что такое Windows процессы, их свойства, состояния и другое.
Оглавление скрыть
Процессы
Процесс стоит воспринимать как контейнер с набором ресурсов для выполнения программы. То есть запускаем мы программу, для неё выделяется часть ресурсов компьютера и эта программа работает с этими ресурсами.
Процессы нужны операционной системе для многозадачности, так как программы работают в своих процессах и не мешают друг другу, при этом по очереди обрабатываются процессором.
Windows процессы состоят из следующего:
- Закрытое виртуальное адресное пространство, то есть выделенная для процесса часть оперативной памяти, которая называется виртуальной.
- Исполняемая программа выполняя свой код, помещает его в виртуальную память.
- Список открытых дескрипторов. Процесс может открывать или создавать объекты, например файлы или другие процессы. Эти объекты нумеруются, и их номера называют дескрипторами. Ссылаться на объект по дескриптору быстрее, чем по имени.
- Контекст безопасности. Сюда входит пользователь процесса, группа, привилегии, сеанс и другое.
- Идентификатор процесса, то есть его уникальный номер.
- Программный поток (как минимум один или несколько). Чтобы процесс хоть что-то делал, в нем должен существовать программный поток. Если потока нет, значит что-то пошло не так, возможно процесс не смог корректно завершиться, или стартовать.
У процессов есть еще очень много свойств которые вы можете посмотреть в «Диспетчере задач» или «Process Explorer«.
Процесс может быть в различных состояниях:
- Выполняется — обычно все фоновые процессы будут в этом состоянии, а если процесс с окошком, то значит что приложение готово принимать данные от пользователя.
- Приостановлен — означает что все потоки процесса находятся в приостановленном состоянии. Приложения Windows Apps переходят в это состояние при сворачивании окна для экономии ресурсов.
- Не отвечает — означает что программный поток не проверял свою очередь сообщений более 5 секунд. Поток может быть занят работой и интенсивно загружать процессор, или может ожидать операции ввода/вывода. При этом окно приложения зависает.
В Windows существуют процессы трёх типов:
- Приложения. Процессы запущенных приложений. У таких приложений есть окно на рабочем столе, которое вы можете свернуть, развернуть или закрыть.
- Фоновые процессы. Такие процессы работают в фоне и не имеют окна. Некоторые процессы приложений становятся фоновыми, когда вы сворачиваете их в трей.
- Процессы Windows. Процессы самой операционной системы, например «Диспетчер печати» или «Проводник».
Дерево процессов
В Windows процессы знают только своих родителей, а более древних предков не знают.
Например у нас есть такое дерево процессов:
Процесс_1 |- Процесс_2 |- Процесс_3
Если мы завершим дерево процессов «Процесс_1«, то завершатся все процессы. Потому что «Процесс_1» знает про «Процесс_2«, а «Процесс_2» знает про «Процесс_3«.
Если мы вначале завершим «Процесс_2«, а затем завершаем дерево процессов «Процесс_1«, то завершится только «Процесс_1«, так как между «Процесс_1» и «Процесс_3» не останется связи.
Например, запустите командную строку и выполните команду title parrent чтобы изменить заголовок окна и start cmd чтобы запустить второе окно командной строки:
>title parrent >start cmd
Измените заголовок второго окна на child и из него запустите программу paint:
>title child >mspaint
В окне командной строке child введите команду exit, окно закроется а paint продолжит работать:
>exit
После этого на рабочем столе останутся два приложения, командная строка parrent и paint. При этом parrent будет являться как бы дедом для paint.
Запустите «Диспетчер задач», на вкладке «Процессы» найдите процесс «Обработчик команд Windows», разверните список и найдите «parrent«. Затем нажмите на нём правой копкой мыши и выберите «Подробно»:
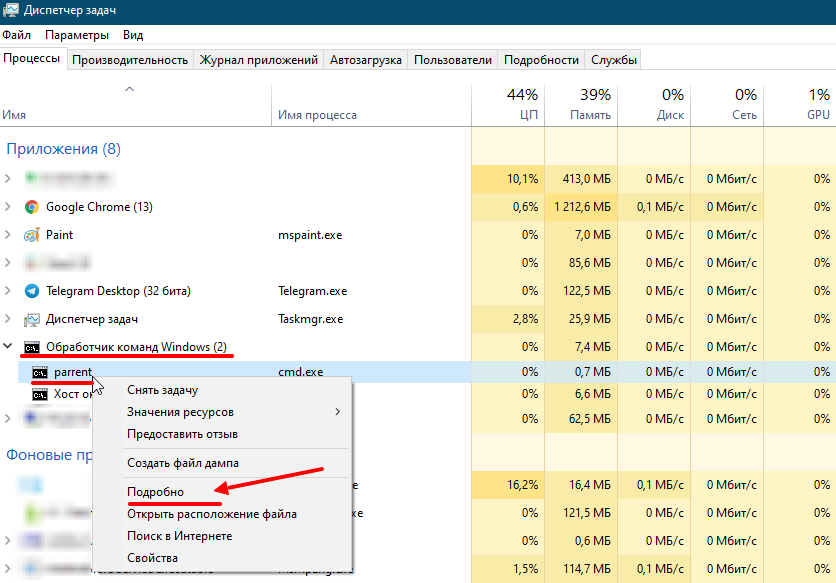
Вы переключитесь на вкладку «Подробно» с выделенным процессом «cmd.exe«. Нажмите правой кнопкой по этому процессу и выберите «Завершить дерево процессов»:
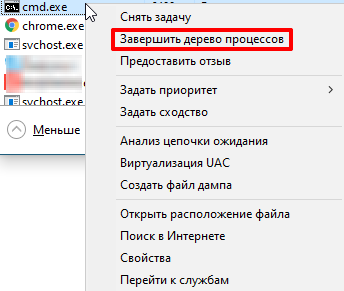
Окно командной строки Parrent завершится а Paint останется работать. Так мы убедились что связи между первым процессом и его внуком нет, если у внука нет непосредственного родителя.
Потоки
На центральном процессоре обрабатываются не сами процессы, а программные потоки. Каждый поток, это код загруженный программой. Программа может работать в одном потоке или создавать несколько. Если программа работает в несколько потоков, то она может выполняться на разных ядрах процессора. Посмотреть на потоки можно с помощью программы Process Explorer.
- два стека: для режима ядра и для пользовательского режима;
- локальную памятью потока (TLS, Thread-Local Storage);
- уникальный идентификатор потока (TID, Thread ID).
Приложение может создать дополнительный поток, например, когда у приложения есть графический интерфейс, который работает в одном потоке и ожидает от пользователя ввода каких-то данных, а второй поток в это время занимается обработкой других данных.
Изучение активности потока важно, если вам нужно разобраться, почему тот или иной процесс перестал реагировать, а в процессе выполняется большое число потоков. Потоков может быть много в следующих процессах:
- svchost.exe — главный процесс для служб Windows.
- dllhost.exe — отвечает за обработку приложений, использующих динамически подключаемые библиотеки. Также отвечает за COM и .NET. И ещё управляет процессами IIS.
- lsass.exe — отвечает за авторизацию локальных пользователей, попросту говоря без него вход в систему для локальных пользователей будет невозможен.
Волокна и планирование пользовательского режима
Потоки выполняются на центральном процессоре, а за их переключение отвечает планировщик ядра. В связи с тем что такое переключение это затратная операция. В Windows придумали два механизма для сокращения таких затрат: волокна (fibers) и планирование пользовательского режима (UMS, User Mode Scheduling).
Во-первых, поток с помощью специальной функции может превратится в волокно, затем это волокно может породить другие волокна, таким образом образуется группа волокон. Волокна не видимы для ядра и не обращаются к планировщику. Вместо этого они сами договариваются в какой последовательности они будут обращаться к процессору. Но волокна плохо реализованы в Windows, большинство библиотек ничего не знает о существовании волокон. Поэтому волокна могут обрабатываться как потоки и начнутся различные сбои в программе если она использует такие библиотеки.
Потоки UMS (User Mode Scheduling), доступные только в 64-разрядных версиях Windows, предоставляют все основные преимущества волокон при минимуме их недостатков. Потоки UMS обладают собственным состоянием ядра, поэтому они «видимы» для ядра, что позволяет нескольким потокам UMS совместно использовать процессор и конкурировать за него. Работает это следующим образом:
- Когда двум и более потокам UMS требуется выполнить работу в пользовательском режиме, они сами могут периодически уступать управление другому потоку в пользовательском режиме, не обращаясь к планировщику. Ядро при этом думает что продолжает работать один поток.
- Когда потоку UMS все таки нужно обратиться к ядру, он переключается на специально выделенный поток режима ядра.
Задания
Задания Windows (Job) позволяют объединить несколько процессов в одну группу. Затем можно этой группой управлять:
- устанавливать лимиты (на память или процессорное время) для группы процессов входящих в задание;
- останавливать, приостанавливать, запускать такую группу процессов.
Посмотреть на задания можно с помощью Process Explorer.
Диспетчер задач
Чаще всего для получения информации о процессе мы используем «Диспетчер задач». Запустить его можно разными способами:
- комбинацией клавиш Ctrl+Shift+Esc;
- щелчком правой кнопкой мыши на панели задач и выборе «Диспетчер задач»;
- нажатием клавиш Ctrl+Alt+Del и выборе «Диспетчер задач»;
- запуском исполняемого файла C:\Windows\system32\Taskmgr.exe.
При первом запуске диспетчера задач он запускается в кратком режиме, при этом видны только процессы имеющие видимое окно. При нажатие на кнопку «Подробнее» откроется полный режим:
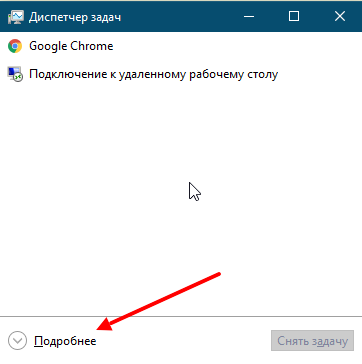
В полном режиме на вкладке «Процессы» виден список процессов и информация по ним. Чтобы получить больше информации можно нажать правой кнопкой мышки на заголовке и добавить столбцы:

Чтобы получить еще больше информации можно нажать правой кнопкой мышки на процессе и выбрать «Подробно». При этом вы переключитесь на вкладку «Подробности» и этот процесс выделится.
На вкладке «Подробности» можно получить ещё больше информации о процессе. А также здесь также можно добавить колонки с дополнительной информацией, для этого нужно щелкнуть правой кнопкой мыши по заголовку и нажать «Выбрать столбцы»:

Process Explorer
Установка и подготовка к работе
Более подробную информацию о процессах и потоках можно получить с помощью программы Process Explorer из пакета Sysinternals. Его нужно скачать и запустить.
Некоторые возможности Process Explorer:
- информация по правам процесса: кто владелец процесса, у кого есть доступ к нему;
- выделение разными цветами процессов и потоков, для удобного восприятия информации:
- процессы служб — розовый;
- ваши собственные процессы — синий;
- новые процессы — зелёный;
- завершенные процессы — красный;
- число дескрипторов у процесса;
- активность потоков в процессе;
- подробную информация о распределении памяти.
Запустите Process Explorer:

Далее нужно настроить сервер символических имен. Если это не сделать, при двойном щелчке на процессе, на вкладке Threads (потоки) вы получите сообщение о том, что символические имена не настроены:
Для начала скачиваем установщик «Пакет SDK для Windows 10».
Устанавливать все не нужно, достаточно при установки выбрать «Debugging Tools for Windows«:

Для настройки символических имен перейдите в меню Options / Configure / Symbols. Введите путь к библиотеке Dbghelp.dll, которая находится внутри установленного «Пакета SDK для Windows 10» по умолчанию:
- C:\Program Files (x86)\Windows Kits\10\Debuggers\x64\Dbghelp.dll.
И путь к серверу символической информации:
- srv*C:\Symbols*http://msdl.microsoft.com/download/symbols

- C:\Symbols — путь к кеширующей локальной папке;
- http://msdl.microsoft.com/download/symbols — сервер microsoft.
Некоторые основные настройки Process Explorer:
- Смена цветового выделения — Options / Configure Colors.
- Выбор колонок с информацией о процессах — View / Select Columns.
- Сортировка процессов — нужно щелкнуть на заголовке столбца Process, при первом щелчке сортировка будет в алфавитном порядке, при втором в обратном порядке, при третьем вернется в вид дерева.
- Просмотр только своих процессов — View / снять галочку Show Processes from All Users.
- Настройка времени выделения только что запущенных процессов и завершённых — Options / Difference Highlight Duration / введите количество секунд.
- Чтобы исследователь процесс подробнее можно дважды щелкнуть на нем и посмотреть информацию на различных вкладках.
- Открыть нижнюю панель для просмотра открытых дескрипторов или библиотек — Vies / Show Lower Panel.
Потоки в Process Explorer
Потоки отдельного процесса можно увидеть в программе Process Explorer. Для этого нужно дважды кликнуть по процессу и в открывшемся окне перейти на вкладку «Threads»:

В колонках видна информация по каждому потоку:
- TID — идентификатор потока.
- CPU — загрузка процессора.
- Cycles Delta — общее количество циклов процессора, которое этот процесс использовал с момента последнего обновления работы Process Explorer. Скорость обновления программы можно настроить, указав например 5 минут.
- Suspend Count — количество приостановок потока.
- Service — название службы.
- Start Address — начальный адрес процедуры, который начинает выполнение нового потока. Выводится в формате:«модуль!функция».
При выделении потока, снизу показана следующую информация:

- Идентификатор потока.
- Время начала работы потока.
- Состояние потока.
- Время выполнения в режиме ядра и в пользовательском режиме.
- Счетчик переключения контекста для центрального процессора.
- Количество циклов процессора.
- Базовый приоритет.
- Динамический приоритет (текущий).
- Приоритет ввода / вывода.
- Приоритет памяти.
- Идеальный процессор (предпочтительный процессор).
Есть также кнопки:

- Stack — посмотреть стек процесса;
- Module — посмотреть свойства запущенного исполняемого файла;
- Permission — посмотреть права на поток;
- Kill — завершить поток;
- Suspend — приостановить поток.
Задания в Process Explorer
Process Explorer может выделить процессы, управляемые заданиями. Чтобы включить такое выделение откройте меню «Options» и выберите команду «Configure Colors», далее поставьте галочку «Jobs»:

Более того, страницы свойств таких процессов содержат дополнительную вкладку Job с информацией о самом объекте задания. Например приложение Skype работает со своими процессами как за заданием:

Запустите командную строку и введите команду:
>runas /user:\ cmd
Таким образом вы запустите еще одну командную строку от имени этого пользователя. Служба Windows, которая выполняет команды runas, создает безымянное задание, чтобы во время выхода из системы завершить процессы из задания.
В новой командной строке запустите блокнот:
>notepad.exe
Далее запускаем Process Explorer и находим такое дерево процессов:
Как видим, процесс cmd и notepad это процессы связанные с каким-то заданием. Если дважды кликнуть по любому из этих процессов и перейти на вкладку Job, то мы увидим следующее:

Тут видно что эти два процесса работают в рамках одного задания.
Имя статьи
Процессы WindowsРабота операционной системы Windows основана на работе процессов. В этой статье разберём что такое Windows процессы, их свойства, состояния и другое